

Google Ad Manager API के सभी कॉल को OAuth2 के ज़रिए अनुमति मिलनी चाहिए. यह एक ओपन स्टैंडर्ड है, जो उपयोगकर्ताओं को तीसरे पक्ष के ऐप्लिकेशन को अनुमतियां देने की सुविधा देता है. इससे ऐप्लिकेशन, उपयोगकर्ता की ओर से वेब सेवाओं के साथ इंटरैक्ट कर सकता है. OAuth2 की मदद से, Ad Manager API क्लाइंट ऐप्लिकेशन, उपयोगकर्ता के Ad Manager खाते को ऐक्सेस कर सकता है. इसके लिए, उपयोगकर्ता के उपयोगकर्ता नाम या पासवर्ड को मैनेज या सेव करने की ज़रूरत नहीं होती.
OAuth2 क्रेडेंशियल जनरेट करना
OAuth2 क्रेडेंशियल जनरेट करने के लिए, यह तरीका अपनाएं.
1. पुष्टि करने का टाइप तय करना
नीचे दी गई टेबल देखें और जानें कि आपके Ad Manager API ऐप्लिकेशन के लिए, पुष्टि करने का कौनसा तरीका सबसे सही है:
| OAuth2 से पुष्टि करने का तरीका चुनना | |
|---|---|
| सेवा खाता |
अगर आपको सिर्फ़ अपने Ad Manager डेटा का ऐक्सेस चाहिए, तो यह विकल्प चुनें. ज़्यादा जानें. |
| वेब ऐप्लिकेशन |
अगर आपको ऐसे उपयोगकर्ता के तौर पर पुष्टि करनी है जो आपके ऐप्लिकेशन को Ad Manager डेटा ऐक्सेस करने की अनुमति देता है, तो यह विकल्प चुनें. ज़्यादा जानें. |
2. OAuth2 क्रेडेंशियल बनाना
पुष्टि करने का तरीका तय करने के बाद, नीचे दिए गए टैब पर क्लिक करें और OAuth2 क्रेडेंशियल जनरेट करने के लिए, निर्देशों का पालन करें:
- Google API Console का क्रेडेंशियल पेज खोलें.
- प्रोजेक्ट ड्रॉप-डाउन से, नया प्रोजेक्ट बनाएं चुनें. इसके बाद, प्रोजेक्ट का नाम डालें. इसके अलावा, दिए गए प्रोजेक्ट आईडी में बदलाव भी किया जा सकता है. बनाएं पर क्लिक करें.
- क्रेडेंशियल पेज पर, क्रेडेंशियल बनाएं को चुनें. इसके बाद, सेवा खाते की कुंजी को चुनें.
- नया सेवा खाता चुनें. इसके बाद, JSON चुनें.
- निजी कुंजी वाली फ़ाइल डाउनलोड करने के लिए, बनाएं पर क्लिक करें.
- Google API Console का क्रेडेंशियल पेज खोलें.
- प्रोजेक्ट ड्रॉप-डाउन से, नया प्रोजेक्ट बनाएं चुनें. इसके बाद, प्रोजेक्ट का नाम डालें. इसके अलावा, दिए गए प्रोजेक्ट आईडी में बदलाव भी किया जा सकता है. इसके बाद, बनाएं पर क्लिक करें.
- क्रेडेंशियल पेज पर, क्रेडेंशियल बनाएं को चुनें. इसके बाद, OAuth क्लाइंट आईडी को चुनें.
- आपको सहमति स्क्रीन वाले पेज पर, प्रॉडक्ट का नाम सेट करने के लिए कहा जा सकता है. अगर ऐसा है, तो सहमति स्क्रीन कॉन्फ़िगर करें पर क्लिक करें. इसके बाद, मांगी गई जानकारी दें और क्रेडेंशियल पेज पर वापस जाने के लिए, सेव करें पर क्लिक करें.
- ऐप्लिकेशन टाइप के लिए, वेब ऐप्लिकेशन चुनें. JavaScript ऑरिजिन, रीडायरेक्ट यूआरआई या दोनों को डालने के लिए, निर्देशों का पालन करें.
- बनाएं पर क्लिक करें.
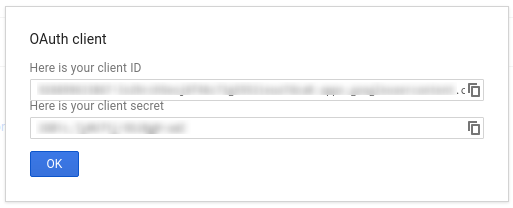
- इसके बाद दिखने वाले पेज पर, क्लाइंट आईडी और क्लाइंट सीक्रेट को अपने क्लिपबोर्ड पर कॉपी करें. क्लाइंट लाइब्रेरी को कॉन्फ़िगर करते समय आपको इनकी ज़रूरत पड़ेगी.
3. Ad Manager नेटवर्क को कॉन्फ़िगर करना
अगर आप तीसरे पक्ष के डेवलपर हैं, तो हो सकता है कि आपको अपने क्लाइंट से यह चरण पूरा करने के लिए कहना पड़े.
- अपने Ad Manager नेटवर्क पर जाएं.
- एडमिन टैब पर क्लिक करें.
- पक्का करें कि एपीआई ऐक्सेस चालू हो.
- सेवा खाते का उपयोगकर्ता जोड़ें बटन पर क्लिक करें.
- सेवा खाते के ईमेल पते का इस्तेमाल करके फ़ॉर्म भरें. सेवा खाते के उपयोगकर्ता को इकाइयों को ऐक्सेस करने की अनुमतियां दी जानी चाहिए. ऐसा इसलिए, ताकि सेवा खाते का उपयोगकर्ता, यूज़र इंटरफ़ेस (यूआई) पर इकाइयों को ऐक्सेस कर सके.
- सेव करें बटन पर क्लिक करें. आपको एक मैसेज दिखेगा, जिसमें आपके सेवा खाते को जोड़े जाने की पुष्टि की जाएगी.
- सेवा खाते के मौजूदा उपयोगकर्ताओं को देखने के लिए, 'उपयोगकर्ता' टैब पर जाएं. इसके बाद, सेवा खाता फ़िल्टर पर क्लिक करें.
- अपने Ad Manager नेटवर्क पर जाएं.
- एडमिन टैब पर क्लिक करें.
- पक्का करें कि एपीआई ऐक्सेस चालू हो.
4. क्लाइंट लाइब्रेरी को कॉन्फ़िगर करना और उसका इस्तेमाल करना
अपनी क्लाइंट लाइब्रेरी में क्रेडेंशियल इस्तेमाल करने के लिए, यहां दी गई सही गाइड देखें:
Java
.NET
Python
PHP
Ruby
अगर आपको हमारी किसी क्लाइंट लाइब्रेरी का इस्तेमाल नहीं करना है, तो आपको OAuth2 सेवा खाते या वेब ऐप्लिकेशन फ़्लो को खुद लागू करना होगा.
पर्दे के पीछे की गतिविधियों वाले वीडियो
हमारी क्लाइंट लाइब्रेरी, नीचे दी गई जानकारी का अपने-आप ध्यान रखती हैं. इसलिए, अगर आपको यह जानने में दिलचस्पी है कि पर्दे के पीछे क्या हो रहा है, तो ही आगे पढ़ें. यह सेक्शन उन ऐडवांस उपयोगकर्ताओं के लिए है जो पहले से ही OAuth2 की खास जानकारी से वाकिफ़ हैं और जिन्हें Google API के साथ OAuth2 इस्तेमाल करने का तरीका पता है.
एचटीटीपी अनुरोध का हेडर
Ad Manager API को भेजे जाने वाले हर अनुरोध के एचटीटीपी हेडर में, इस फ़ॉर्मैट में ऐक्सेस टोकन शामिल होना चाहिए:
Authorization: Bearer ACCESS_TOKEN
उदाहरण के लिए:
POST … HTTP/1.1
Host: …
Authorization: Bearer 1/fFAGRNJru1FTz70BzhT3Zg
Content-Type: text/xml;charset=UTF-8
Content-Length: …

<?xml version="1.0"?>
<soap:Envelope xmlns:soap="http://www.w3.org/2001/12/soap-envelope">
…
</soap:Envelope>
दायरा
एक ऐक्सेस टोकन से, कई एपीआई को अलग-अलग लेवल का ऐक्सेस दिया जा सकता है. scope नाम का एक वैरिएबल पैरामीटर, उन संसाधनों और कार्रवाइयों के सेट को कंट्रोल करता है जिनकी अनुमति ऐक्सेस टोकन देता है. ऐक्सेस टोकन के अनुरोध के दौरान, आपका ऐप्लिकेशन scope पैरामीटर में एक या उससे ज़्यादा वैल्यू भेजता है.
Ad Manager का सिर्फ़ एक स्कोप है, जो यहां दिखाया गया है. अनुमति देने की प्रोसेस, प्रॉडक्ट में उपयोगकर्ता लेवल पर पूरी की जानी चाहिए.
| दायरा | अनुमतियां |
|---|---|
https://www.googleapis.com/auth/admanager |
Ad Manager पर अपने कैंपेन देखना और उन्हें मैनेज करना. |