

این سند توضیح میدهد که Fleet Engine چگونه تبادل اطلاعات بین سه محیط اصلی سیستم Fleet Engine شما را ایمن میکند: سرور زیرینه شما، سرور Fleet Engine شما، و برنامهها و وبسایتهای کارخواه شما.
Fleet Engine امنیت را به دو روش اساسی و بااستفاده از اصل کمترین امتیاز مدیریت میکند:
اطلاعات اعتباری پیشفرض برنامه (ADC): برای محیطهای با امتیاز بالا مثل ارتباطات سرور به سرور. وقتی استفاده میشود که سرور زیرینه شما درحال ایجاد وسایل نقلیه و سفرها و مدیریت آنها در «موتور ناوگان» باشد. برای جزئیات، اعتبارنامه پیشفرض برنامه را ببینید.
JSON Web Tokens (JWT): برای محیطهای با اعتماد پایین مانند برنامههای کارخواه که در تلفنهای هوشمند و مرورگرها اجرا میشوند. برای انجام عملیات با امتیاز پایینتر، مانند بهروزرسانی مکان خودرو در Fleet Engine، استفاده میشود.
JWTهای موردنیاز محیطهای با اعتماد پایین توسط سرور زیرینه شما تولید و صادر میشوند تا از کلیدهای مخفی حساب سرویس محافظت کنند و شامل ادعاهای اضافی مختص Fleet Engine هستند. برای جزئیات، به JSON Web Tokens مراجعه کنید.
برای مثال، اگر برنامه راننده داشته باشید، رانندگان ازطریق برنامه به دادههای Fleet Engine دسترسی پیدا میکنند. برنامه بااستفاده از JWTهایی که از سرور زیرینه شما دریافت میکند اصالتسنجی میشود. ادعاهای JWT گنجاندهشده، همراه با نقش حساب سرویس، تعیین میکنند که برنامه راننده به کدام بخشهای سیستم شما دسترسی دارد و چه کارهایی میتواند انجام دهد. این رویکرد دسترسی را فقط به دادههای موردنیاز برای تکمیل تکالیف رانندگی محدود میکند.
Fleet Engine از این رویکردهای امنیتی برای ارائه موارد زیر استفاده میکند:
اصالتسنجی هویت نهاد درخواستکننده را تأیید میکند. Fleet Engine از ADC برای محیطهای با اعتماد بالا و از JWT برای محیطهای با اعتماد پایین استفاده میکند.
مجوز مشخص میکند که یک نهاد اصالتسنجیشده به کدام منابع دسترسی دارد. Fleet Engine از حسابهای سرویس با نقشهای Google Cloud IAM، بهعلاوه ادعاهای JWT استفاده میکند که اطمینان حاصل میکند نهادهای اصالتسنجیشده اجازههای لازم را برای دیدن یا تغییر دادههای درخواستیشان دارند.
راهاندازی امنیتی سرور و کارخواه
برای فعال کردن امنیت با Fleet Engine، حسابهای لازم و امنیت را در سرور زیرینه و در برنامهها و وبسایتهای کارخواه خود راهاندازی کنید.
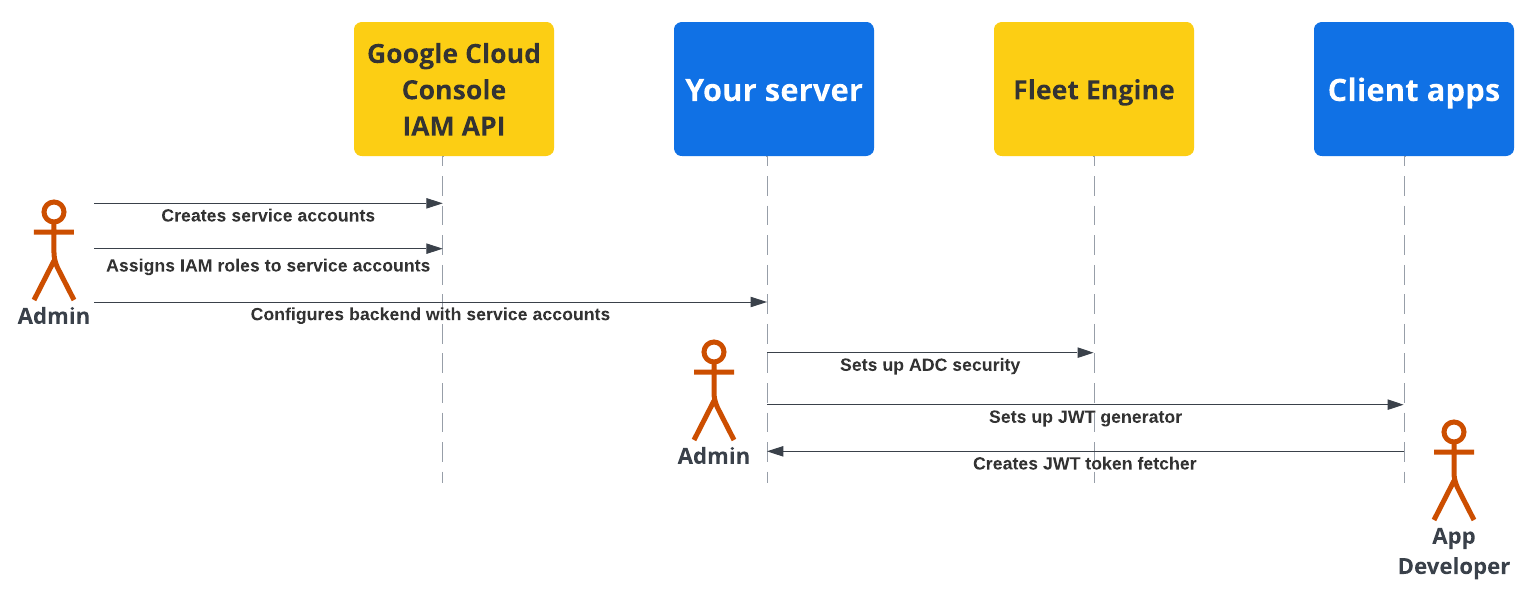
نمودار زیر نمای کلی مراحل راهاندازی امنیت در سرور زیرینه و برنامههای کارخواه را نشان میدهد.
برای جزئیات بیشتر، بخشهای زیر را ببینید.
راهاندازی امنیت سرور زیرینه
سرپرست ناوگان باید این مراحل را دنبال کند:
ایجاد و پیکربندی حسابهای خدمات:
در «کنسول Google Cloud»، حسابهای خدمات ایجاد کنید.
نقشهای IAM خاصی را به حسابهای سرویس اختصاص دهید.
سرور زیرینه را با حسابهای خدمات ایجادشده پیکربندی کنید. برای جزئیات، نقشهای حساب سرویس را ببینید.
پیکربندی ارتباط امن با Fleet Engine (ADC): بااستفاده از «اعتبارنامههای پیشفرض برنامه» با حساب سرویس *Admin مناسب، پسبک خود را برای برقراری ارتباط با نمونه Fleet Engine پیکربندی کنید. برای جزئیات، اعتبارنامههای پیشفرض برنامه را ببینید.
پیکربندی ارتباط امن با برنامههای کارخواه (JWT): یک تولیدکننده JSON Web Token ایجاد کنید تا JWTهایی با ادعاهای مناسب برای برنامههای کارخواه و وبسایتهای نظارتی ایجاد کند. برای جزئیات، به صدور توکنهای وب JSON مراجعه کنید.
راهاندازی امنیت برنامه کاربردی
توسعهدهندگان برنامه باید روشی را برای واکشی «نشانهای وب JSON» تولیدشده توسط سرور زیرینه شما در برنامهها یا وبسایتهای کارخواه شما اضافه کنند و از آنها برای برقراری ارتباط ایمن با Fleet Engine استفاده کنند. برای جزئیات، دستورالعملهای راهاندازی را در اسناد تجربه راننده یا تجربه مصرفکننده برای برنامههای موردنیازتان ببینید.
جریان امنیتی برنامه سرور و کارخواه
نمودار توالی زیر جریان اصالتسنجی و مجوزدهی برنامه کارخواه و سرور را با Fleet Engine بااستفاده از ADC با سرور زیرینه و JWT با وبسایتها و برنامههای کارخواه نشان میدهد.
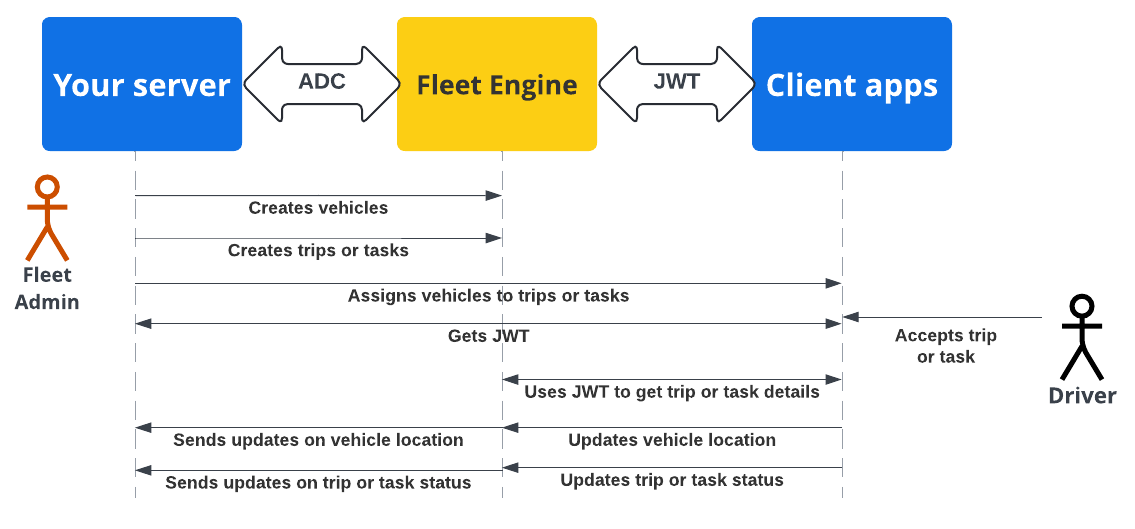
سرور زیرینه شما وسایل نقلیه و سفرها یا تکالیف را در Fleet Engine ایجاد میکند.
سرور زیرینه شما سفر یا تکلیفی را به خودرو اختصاص میدهد: برنامه راننده، وقتی فعال باشد، تکلیف را بازیابی میکند.
سرور زیرینه شما: یک JWT برای حساب سرویس مربوطه با نقش IAM مناسب برای تکلیف یا سفر اختصاصدادهشده امضا و صادر میکند.
برنامه کارخواه: برنامه کارخواه از JWT دریافتی برای ارسال بهروزرسانیهای مکان خودرو به Fleet Engine استفاده میکند.
قدم بعدی چیست
- پروژه Fleet Engine خود را ایجاد کنید.
- با نحوه صدور «ژتونهای وب JSON» از سرورتان آشنا شوید.
- درباره نقشهای حساب سرویس بیشتر بدانید.
- درباره JWT بیشتر بدانید.