

Ce document explique comment Fleet Engine sécurise l'échange d'informations entre les trois environnements principaux de votre système Fleet Engine : votre serveur backend, votre serveur Fleet Engine, et vos applications et sites Web clients.
Fleet Engine gère la sécurité de deux manières fondamentales, en utilisant le principe du moindre privilège :
Identifiants par défaut de l'application (ADC) : pour les environnements à privilèges élevés, tels que les communications de serveur à serveur. Utilisé lorsque votre serveur backend crée des véhicules et des trajets, et les gère dans Fleet Engine. Pour en savoir plus, consultez Identifiants par défaut de l'application.
Jetons Web JSON (JWT) : pour les environnements à faible niveau de confiance, tels que les applications clientes exécutées sur des smartphones et des navigateurs. Utilisé pour effectuer des opérations nécessitant moins de droits, comme la mise à jour de la position du véhicule dans Fleet Engine.
Les jetons JWT requis par les environnements à faible niveau de confiance sont générés et émis par votre serveur backend pour protéger les clés secrètes des comptes de service. Ils incluent des revendications supplémentaires spécifiques à Fleet Engine. Pour en savoir plus, consultez Jetons Web JSON.
Par exemple, si vous disposez d'une application pour les conducteurs, ceux-ci accèdent aux données de Fleet Engine via l'application. L'application est authentifiée à l'aide de jetons JWT qu'elle obtient de votre serveur backend. Les revendications JWT incluses, ainsi que le rôle du compte de service, déterminent les parties de votre système auxquelles l'application du conducteur a accès et ce qu'elle peut faire. Cette approche limite l'accès aux seules données requises pour effectuer les missions de conduite.
Fleet Engine utilise ces approches de sécurité pour fournir les éléments suivants :
L'authentification vérifie l'identité de l'entité qui effectue la requête. Fleet Engine utilise les ADC pour les environnements hautement fiables et les jetons JWT pour les environnements peu fiables.
L'autorisation spécifie les ressources auxquelles une entité authentifiée a accès. Fleet Engine utilise des comptes de service avec des rôles Google Cloud IAM, ainsi que des revendications JWT qui garantissent que les entités authentifiées sont autorisées à afficher ou à modifier les données qu'elles demandent.
Configuration de la sécurité du serveur et du client
Pour activer la sécurité avec Fleet Engine, configurez les comptes et la sécurité requis sur votre serveur backend, ainsi que sur vos applications clientes et vos sites Web.
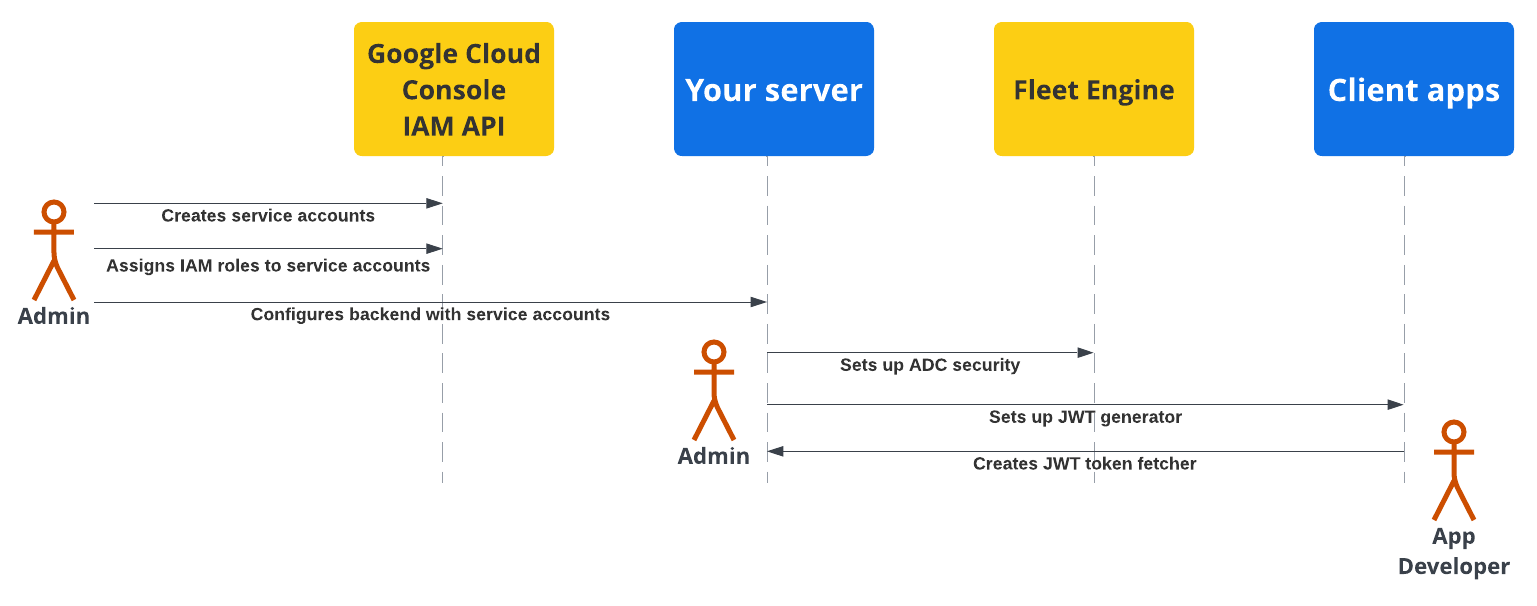
Le schéma suivant présente les étapes de configuration de la sécurité sur votre serveur backend et vos applications clientes.
Pour en savoir plus, consultez les sections suivantes.
Configuration de la sécurité du serveur backend
Un administrateur de parc doit suivre les étapes suivantes :
Créez et configurez des comptes de service :
Dans la console Google Cloud, créez des comptes de service.
Attribuez des rôles IAM spécifiques aux comptes de service.
Configurez votre serveur backend avec les comptes de service créés. Pour en savoir plus, consultez Rôles des comptes de service.
Configurer une communication sécurisée avec Fleet Engine (ADC) : configurez votre backend pour qu'il communique avec votre instance Fleet Engine à l'aide des identifiants par défaut de l'application avec le compte de service d'administrateur approprié. Pour en savoir plus, consultez Identifiants par défaut de l'application.
Configurer une communication sécurisée avec les applications clientes (JWT) : créez un générateur de jetons Web JSON pour créer des jetons JWT avec les revendications appropriées pour les applications clientes et les sites Web de surveillance. Pour en savoir plus, consultez Émettre des jetons Web JSON.
Configuration de la sécurité des applications
Les développeurs d'applications doivent inclure un moyen de récupérer les jetons Web JSON générés par votre serveur backend dans vos applications clientes ou vos sites Web, et les utiliser pour communiquer de manière sécurisée avec Fleet Engine. Pour en savoir plus, consultez les instructions de configuration dans la documentation Expérience du conducteur ou Expérience du client pour les applications dont vous avez besoin.
Flux de sécurité des applications serveur et client
Le schéma séquentiel suivant illustre le flux d'authentification et d'autorisation des applications serveur et client avec Fleet Engine, en utilisant l'ADC avec le serveur backend et les jetons JWT avec les applications et sites Web clients.
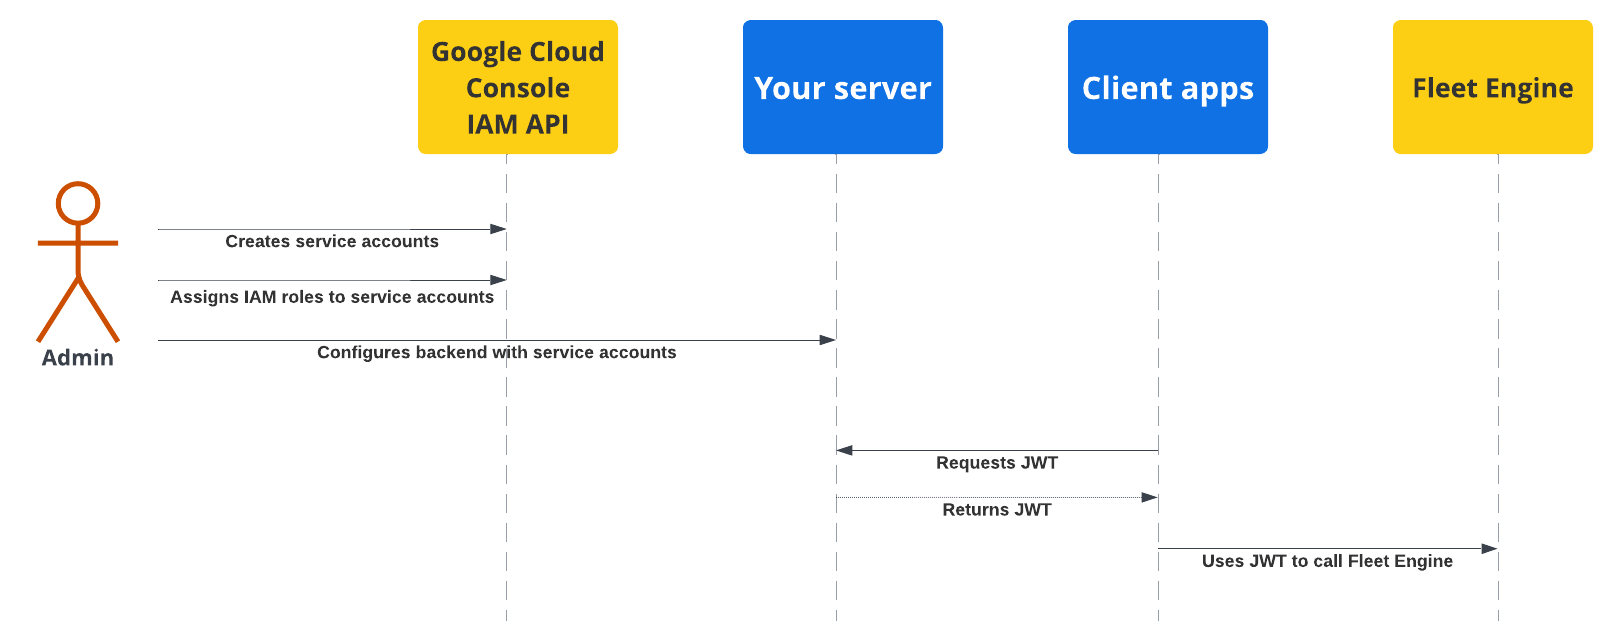
Votre serveur backend crée des véhicules et des trajets ou des tâches dans Fleet Engine.
Votre serveur backend attribue un trajet ou une tâche à un véhicule : l'application du conducteur, lorsqu'elle est active, récupère l'attribution.
Votre serveur backend : signe et émet un jeton JWT pour le compte de service respectif avec le rôle IAM approprié pour la tâche ou le trajet attribué.
L'application cliente : l'application cliente utilise le jeton JWT reçu pour envoyer des mises à jour de la position du véhicule à Fleet Engine.
Étape suivante
- Créez votre projet Fleet Engine.
- Découvrez comment émettre des jetons Web JSON à partir de votre serveur.
- En savoir plus sur les rôles de compte de service
- En savoir plus sur les jetons JWT