

این صفحه همه تغییرات (ویژگیهای جدید، رفع اشکالها، بهروزرسانیها) در Android Management API و خطمشی دستگاه Android را هر ماه خلاصه میکند.
به فهرست پستی Android Management API بپیوندید تا بهروزرسانیهای ماهانه و توصیههای خدماتی را مستقیماً در صندوق ورودیتان دریافت کنید.
سپتامبر ۲۰۲۶
Android Management API
-
خطمشیهایی در
enterprises.policiesبرای کنترل ویژگی انتقال تداوم تکلیف در Android 17 QPR1+ اضافه شده است، ازجملهtaskContinuityHandoffدرCrossDevicePolicies(برای دستگاههای کاملاً مدیریتشده و نمایههای کاری) وtaskContinuityHandoffدرPersonalCrossDevicePolicies(برای نمایه شخصی در دستگاههای تحت مالکیت شرکت با نمایه کاری). -
خطمشی
backupServiceجدیدی (BackupService) برای دستگاههای کاملاً مدیریتشده اضافه شد. بهطور پیشفرض (BACKUP_SERVICE_DISABLED)، سرویس پشتیبانگیری Android غیرفعال است و کاربر نمیتواند آن را تغییر دهد؛ تنظیم خطمشی رویBACKUP_SERVICE_USER_CHOICEبه کاربران اجازه میدهد سرویس پشتیبانگیری را برای انتقال دادهها به دستگاه کاملاً مدیریتشده جدید فعال کنند. - نسخه ۱.۸.۴ از کیت توسعه نرمافزار AMAPI منتشر شد. برای جزئیات، به یادداشتهای انتشار کیت توسعه نرمافزار مدیریت Android مراجعه کنید.
-
موارد اسناد نیز بهروز شدهاند:
-
شرح فرمانهای
ADD_ESIMوREMOVE_ESIMدرenterprises.devices.issueCommandبهروزرسانی شد تا مشخص شود کهREMOVE_ESIMدر دستگاههای تحت مالکیت شرکت با نمایه کاری که Android 16 QPR2 یا Android 16 QPR3 را اجرا میکنند پشتیبانی نمیشود. - راهنمای سرور MCP مدیریت Android با جدیدترین تنظیمات پیکربندی کارخواه و نمونههای درستیسنجی بهروز شد.
-
شرح فرمانهای
اوت ۲۰۲۶
Android Management API
-
مقادیر شمارشی جدیدی برای کنترل برنامههای ارائهدهنده اطلاعات کاربری در Android نسخه ۱۴ و بالاتر
در
enterprises.policiesاضافه شده است، ازجملهCREDENTIAL_PROVIDER_DEFAULT_ALLOWEDبرای اینکه برنامههایی کهcredentialProviderPolicyآنها مشخص نشده است بتوانند بهطور پیشفرض بهعنوان ارائهدهنده اطلاعات کاربری عمل کنند، وCREDENTIAL_PROVIDER_DISALLOWEDبرای مسدود کردن برنامهای خاص. علاوهبراین، تشخیص برنامههای ارائهدهنده اطلاعات کاربری سیستم را وقتیcredentialProviderPolicyDefaultرویCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEMتنظیم شده باشد بهبود دادهایم. - پایداری ثبتنام افزایش یافته است تا اطمینان حاصل شود که ثبتنام «نمایه کاری» هنگام جابهجایی (مثلاً به برنامه اصالتسنجی) درطول ورود به سیستم با شکست مواجه نمیشود.
- نسخه ۱.۸.۳ از کیت توسعه نرمافزار AMAPI منتشر شد. برای جزئیات، به یادداشتهای انتشار کیت توسعه نرمافزار مدیریت Android مراجعه کنید.
-
موارد اسناد نیز بهروز شدهاند:
- راهنمای آمادهسازی دستگاه را با بخش جدید معافیت برای کدهای ثبتنام موجود و یادداشتی در زیر نشانی وب ورود به سیستم بهروزرسانی کردیم. این موضوع روشن میکند که توکنهای ثبتنام ایجادشده قبلاز اینکه سازمان برای اولینبار الزام «اصالتسنجی بااستفاده از Google» را فعال کند از پیاموارههای ورود به سیستم معاف هستند، درحالیکه توکنهای ایجادشده پساز آن از تنظیمات اصالتسنجی سرپرست فناوری اطلاعات پیروی میکنند.
-
توضیح دادیم که نشانی ایمیل حساب کاری Google مشخصشده در فیلد
requiredAccountEmailدرWorkAccountSetupConfigباید کاملاً با حروف کوچک باشد. -
فیلد
preserveFrpدرWipeActionاکنون بیان میکند که هم برای دستگاههای کاملاً مدیریتشده و هم برای نمایههای کاری در دستگاههای متعلق به شرکت اعمال میشود. -
بخش وضعیت گمشده
راهنمای حالت گمشده را بهروزرسانی کردیم تا
شفافسازی کنیم که دستگاهها بهروزرسانیهای مکان را بهصورت دورهای (ازطریق
LostModeLocationEvent) ارسال میکنند نه هر دقیقه. اکنون این راهنما توضیح میدهد که حالت Doze در Android ممکن است بهروزرسانیهای دورهای مکان را بهتأخیر بیندازد.
ژوئیه ۲۰۲۶
Android Management API
- پشتیبانی از Android 6.0 اکنون منسوخ شده است، که با پشتیبانی خدمات Google Play از Android 7.0 و نسخههای جدیدتر مطابقت دارد. دستگاههای دارای Android 6.0 بهروزرسانیهای Android Management API را دریافت نخواهند کرد. این کار مانع از ثبتنام دستگاهها در مدیریت نمیشود.
- نسخه ۱.۸.۲ از کیت توسعه نرمافزار AMAPI منتشر شد. برای جزئیات، به یادداشتهای انتشار کیت توسعه نرمافزار مدیریت Android مراجعه کنید.
- مشکلی برطرف شد که در آن «محافظت پساز بازنشانی کارخانهای» (FRP) مصرفکننده میتوانست بهطور غیرمنتظرهای در دستگاههای متعلق به شرکت پساز بازنشانی کارخانهای فعال شود، حتی زمانی که هیچ ایمیل سرپرست FRP در خطمشی دستگاه مشخص نشده بود.
-
موارد اسناد نیز بهروز شدهاند:
- راهنمایی اضافه کردیم تا نحوه اجرای اصالتسنجی Google در ثبتنام را توضیح دهیم.
-
خطمشی
persistentPreferredActivitiesاکنون شامل هشداری است که توصیه میکند این خطمشی وdefaultApplicationSettingsرا برای یک دامنه هدف پیکربندی نکنید تا از رفتار غیرقابلپیشبینی جلوگیری شود. همچنین راهنمای مربوطه را بهروز کردیم. -
در اسناد تصریح کردیم که پارامتر
templateIdدر الگوی پیکربندیهای مدیریتشده باید رشتهای عددی باشد که فقط حاوی رقم است. - راهنمای شروع سریع اکنون شامل دستورالعملهایی برای تولید کارخواه OAuth خودتان هنگام راهاندازی Android Management API است.
ژوئن ۲۰۲۶
Android Management API
-
خطمشیهایی برای
nearbyNotificationStreamingوnearbyAppStreamingاضافه کردهایم تا کنترل کنیم که آیا کاربران میتوانند محتوا و اعلانهای برنامه را در دستگاههای اطراف جاریسازی کنند یا نه. اینها دو میانای برنامهسازی کاربردی پلاتفرم موجود را منعکس میکنند:setNearbyNotificationStreamingPolicyوsetNearbyAppStreamingPolicy. -
اکنون سرپرستان فناوری اطلاعات میتوانند
googleAuthenticationOptionsرا درSigninDetailوEnrollmentTokenپیکربندی کنند تا مشخص کنند که آیا کاربران باید درطول ثبتنام با Google اصالتسنجی شوند یا نه. - نسخه ۱.۸.۱ از کیت توسعه نرمافزار AMAPI منتشر شد. برای جزئیات، به یادداشتهای انتشار کیت توسعه نرمافزار مدیریت Android مراجعه کنید.
-
موارد اسناد نیز بهروز شدهاند:
-
توضیح دادیم که کلاس پایه
NotificationReceiverServiceبهطور خودکار از محافظتهای امنیتی استفاده میکند (به «یادداشت» در پایین بخش پیوندشده مراجعه کنید). - راهنمای بهروزشده درباره پیکربندی کارخواه MCP برای استفاده از سرور MCP در Android Management API.
-
توضیح دادیم که کلاس پایه
مه ۲۰۲۶
Android Management API
- AMAPI اکنون درهمسازیهای SHA-256 را برای گواهیهای امضا در گزارشدهی برنامه گزارش میکند، که امنیت بهبودیافتهای را نسبت به فیلد درهمسازی SHA-1 که اکنون منسوخ شده است ارائه میدهد. این امر با جدیدترین روالهای مطلوب بومسازگان Android مطابقت دارد.
- AMAPI با غیرفعال کردن صریح «محافظت پساز بازنشانی کارخانهای» (FRP) و پاک کردن فهرست حسابها درصورت پیکربندی نشدن ایمیلهای سرپرست، مدیریت خطمشی FRP را در دستگاههای COPE بهبود میبخشد و از قفل شدن غیرمنتظره دستگاه پساز بازنشانی جلوگیری میکند.
آوریل ۲۰۲۶
Android Management API
-
AMAPI خطمشی جدیدی اضافه کرده است
تا سرپرست فناوری اطلاعات بتواند سرویس تکمیل خودکار را غیرفعال کند.
AutofillPolicyمکمل سایر خطمشیهای اطلاعات اعتباری در غیرفعال کردن ذخیره اطلاعات اعتباری است. - نسخه ۱.۸.۰ از کیت توسعه نرمافزار AMAPI منتشر شد. برای جزئیات، یادداشتهای انتشار کیت توسعه نرمافزار Android Management را ببینید.
- موارد اسناد نیز بهروز شدهاند:
- توضیح دادیم که شیء
provisioningInfoتا ۲۴ ساعت پساز آمادهسازی دستگاه دردسترس است. -
متوجه شدیم که ویژگی نقشهای
برنامه جایگزین فیلد
extensionConfigدرApplicationPolicyمیشود.
- توضیح دادیم که شیء
مدیریت دستگاه XR
Android Management API
- AMAPI اکنون از Android XR پشتیبانی میکند. درباره مدیریت دستگاه XR بیشتر بدانید.
مارس ۲۰۲۶
Android Management API
-
همانطور که در
اکتبر ۲۰۲۵ مستند شده و در
اعلامیه خدمات زیر اطلاعرسانی شده است، مقدار پیشفرض برای خطمشی
enterpriseDisplayNameVisibilityاکنونENTERPRISE_DISPLAY_NAME_VISIBLEاست. این خطمشی کنترل میکند که آیاenterpriseDisplayNameدر دستگاهها، مثلاً در صفحه قفل دستگاههای متعلق به شرکت، نشان داده شود یا نه. برای پنهان کردن نام سازمان، خطمشی را صریحاً رویENTERPRISE_DISPLAY_NAME_HIDDENتنظیم کنید. - پیکربندی EAP در پیکربندی شبکه باز بهروز شده است و پشتیبانی از EAP-PWD بهعنوان روش خارجی EAP اضافه شده است. برای مشاهده فهرست کامل ویژگیهای پشتیبانیشده، اسناد را ببینید.
- اسناد مربوط به موارد زیر را بهروز کردهایم:
-
networkResetDisabledبرای شفافسازی اینکه این خطمشی فقط برای دستگاههای کاملاً مدیریتشده اعمال میشود. -
installType.KIOSKوRoleType.KIOSKبرای شفافسازی اینکه در Android 11 و بالاتر، کنترل کاربر برای همه برنامهها مجاز نیست. -
screenCaptureDisabledوpersonalUsagePolicies.screenCaptureDisabledذکر کنید که این تنظیم «حلقه جستجو» را نیز مسدود میکند.
-
فوریه ۲۰۲۶
Android Management API
-
در دستگاههای تحت مالکیت شرکت با Android نسخه ۱۰ و بالاتر، سرپرستان فناوری اطلاعات اکنون میتوانند
«ساناد خصوصی» را بااستفاده از فیلد جدید
privateDnsSettingsدرPolicy.DeviceConnectivityManagementمدیریت کنند. حالتهای دردسترس درPrivateDnsSettings.privateDnsModeعبارتند از: انتخاب کاربر، خودکار، و میزبان مشخصشده (فقط دستگاههای کاملاً مدیریتشده). - AMAPI اکنون از پیشنمایش ادغام با Model Context Protocol (MCP) پشتیبانی میکند. این امر پایهای برای EMMها فراهم میکند تا میاناهای مکالمهای مبتنی بر هوش مصنوعی را بااستفاده از ابزارهای فقط خواندنی بسازند. برای جزئیات بیشتر، مستندات را ببینید.
-
اسناد
NetworkInfo.TelephonyInfoرا بهروز کردیم تا پشتیبانی در انواع دستگاهها را شفافسازی کنیم:- اطلاعات کلی تلفن برای همه سیمکارتها در دستگاههای کاملاً مدیریتشده (Android نسخه ۶ و بالاتر) دردسترس است.
- برای سیمکارتهای داخلی اضافهشده توسط سرپرست، اطلاعات تلفنی در همه حالتهای مدیریت در Android 15 و نسخههای بالاتر دردسترس است.
-
فیلدهای
activationStateوconfigModeفقط برای سیمکارتهای داخلی در دستگاههای دارای Android 15 و بالاتر قابلاجرا هستند.
ژانویه ۲۰۲۶
Android Management API
-
خطمشی جدیدی برای کنترل افزودن سیمکارت داخلی توسط کاربر اضافه کردهایم. فیلد
userInitiatedAddEsimSettingsدرDeviceRadioStateبه سرپرستان اجازه میدهد مشخص کنند که آیا کاربر مجاز است نمایههای سیمکارت داخلی را در دستگاههای تحت مالکیت شرکت که Android نسخه ۱۵ و بالاتر دارند اضافه کند یا نه. -
سند مربوط به پرچم
WIPE_ESIMS، که درPolicy.wipeDataFlagsوDeleteDeviceRequest.wipeDataFlagsاستفاده میشود، بهروزرسانی شده است تا شفافسازی شود که برای دستگاههایی که Android 16 یا بالاتر دارند، سیمکارتهای داخلی مدیریتشده همیشه هنگام برداشته شدن نمایه کاری از دستگاه تحت مالکیت شخصی پاک میشوند، صرفنظر از اینکه این پرچم تنظیم شده باشد یا نه. - نسخه ۱.۷.۱ از AMAPI SDK منتشر شد. این نسخه گزارشگیری دقیقتری برای میاناهای برنامهسازی کاربردی سیگنال اعتماد دستگاه اضافه میکند تا به تشخیص مشکلات کمک کند. برای جزئیات، یادداشتهای انتشار کیت توسعه نرمافزار Android Management را ببینید.
- شرایط خدمات AMAPI بهروز شده است تا بهطور صریح کیت توسعه نرمافزار AMAPI را پوشش دهد و «سازندگان تجهیزات اصلی» (OEM) دستگاههای Android را به تعریف «مشتریان» اضافه کند.
-
رهنمودهای استفاده مجاز اکنون بهطور خاص استفاده از
Advertising
      ID
را هنگام دسترسی به سیگنالهای اعتماد دستگاه ممنوع میکند.
نوامبر ۲۰۲۵
Android Management API
- از ۱ نوامبر ۲۰۲۵، ثبت دستگاه Android Management API به ثبتنام و تأیید Android Enterprise نیاز دارد. توسعهدهندگان میتوانند با تکمیل فرم درخواست این فرایند را آغاز کنند.
-
اسناد مربوط به مقدار
CUSTOMدرApplicationPolicy.InstallTypeبهروزرسانی شده است تا استفاده از آن شفافسازی شود. این شامل جزئیات بیشتر درباره الزاماتApplicationPolicy.signingKeyCertsو رفتار موردانتظار هنگام تغییرinstallTypeبرنامه به یا ازCUSTOMاست. -
توضیحات خطمشیهای موجود
setUserIconDisabledوshareLocationDisabledبرای شفافیت بیشتر اصلاح شدهاند.
Android Management API SDK
-
نسخه ۱.۷.۰ از کیت توسعه نرمافزار AMAPI در نوامبر منتشر شد. این نسخه کیت توسعه نرمافزار
شامل پشتیبانی از
فرمان
REQUEST_DEVICE_INFOاست. برای جزئیات کامل، به یادداشتهای انتشار کیت توسعه نرمافزار AMAPI مراجعه کنید.
اکتبر ۲۰۲۵
Android Management API
- خطمشی جدیدی برای مدیریت برنامههای پیشفرض در دستگاهها اضافه کردهایم. سرپرستان میتوانند فهرست اولویتبندیشدهای از برنامهها را برای هر نوع برنامه پیکربندی کنند و اولین برنامه نصبشده و واجدشرایط در دستگاه بهعنوان پیشفرض تنظیم خواهد شد. پساز پیکربندی، این خطمشی از تغییر تنظیمات پیشفرض برنامه توسط کاربران جلوگیری میکند، و مطابقت با خطمشیهای شرکتی را حفظ میکند. برای جزئیات بیشتر، این راهنما را ببینید.
-
در مه، خطمشیای را برای پیکربندی تنظیم
enterpriseDisplayNameVisibilityمعرفی کردیم که به سرپرستان اجازه میدهد رؤیتپذیریenterpriseDisplayNameرا در دستگاه کنترل کنند، مثلاً در صفحه قفل دستگاههای متعلق به شرکت. در آن اعلامیه، اشاره کردیم که بهزودی پیشفرض آن تنظیم خطمشی را رویENTERPRISE_DISPLAY_NAME_VISIBLEتنظیم خواهیم کرد. انتظار میرود این تغییر در ژانویه ۲۰۲۶ اعمال شود. - موارد اسناد نیز بهروز شدهاند:
-
رفتار فرمان
LOCKرا در دستگاههای دارای نمایه کاری شفافسازی کردیم. -
اطلاعاتی درباره
nonComplianceDetailsبرای تغییرات درmte_policyدر دستگاههایی که درانتظار بازراهاندازی هستند اضافه کردیم.
-
رفتار فرمان
سپتامبر ۲۰۲۵
Android Management API
-
مفهوم نقشهای برنامه را معرفی کردهایم. این شامل موارد زیر میشود:
-
COMPANION_APPبرای تعامل آفلاین با خطمشی دستگاه Android -
KIOSKبرای تجربههای دستگاه اختصاصی که با برنامههایی استفاده میشود کهInstallTypeرا بهصورتREQUIRED_FOR_SETUPیاCUSTOMپیکربندی کردهاند -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) و برنامههایSYSTEM_HEALTH_MONITORING.
ApplicationPolicy.rolesوRoleTypeرا ببینید. -
- نسخه پایدار جدید و نامزد انتشار کیت توسعه نرمافزار AMAPI دردسترس است. برای اطلاع از جزئیات آنچه در این نسخهها گنجانده شده است، یادداشتهای انتشار را ببینید.
اوت ۲۰۲۵
Android Management API
-
اکنون از نصب برنامهها بااستفاده از AMAPI SDK
نسخه 1.6.0-rc01 و بالاتر پشتیبانی میکنیم. برای نصب برنامه، آن را به
application policyباinstallTypeCUSTOMاضافه کنید و گواهیهای کلید امضای برنامه در فهرستsigningKeyCertsمشخص شده است. بااستفاده از AMAPI SDK، فرمانهایinstallCustomAppوuninstallCustomAppرا برای نصب و حذف نصب برنامههای سفارشی صادر کنید. برای جزئیات بیشتر، به مستندات مراجعه کنید -
ApplicationPolicy.signingKeyCertsرا اضافه کردهایم که جایگزین استفاده ازExtensionConfig.signingKeyFingerprintsSha256میشود که اکنون منسوخ شده است.ApplicationPolicy.signingKeyCertsباید تنظیم شود وقتی برنامهinstallTypeرویCUSTOMتنظیم شده باشد (یعنی برنامه سفارشی) یا وقتی برنامهextensionConfigتنظیم شده باشد (یعنی برنامه افزونه) و در «فروشگاه Play» نباشد. برای جزئیات بیشتر، به مستندات مراجعه کنید. -
برای کیت توسعه نرمافزار AMAPI، موارد زیر را منتشر کردهایم:
- نسخه پایدار بهروزشده v1.5.0
- نامزد انتشار جدید v1.6.0-rc01 که عملکرد مدیریت برنامههای سفارشی را معرفی میکند.
ژوئیه ۲۰۲۵
Android Management API
-
PasswordRequirementsرا بهروز کردهایم تا الزامات مبتنی بر پیچیدگی در محدوده نمایه کاری مجاز باشد. راهنمای جدیدی منتشر شده است که تعامل تنظیمات گذرواژه مبتنی بر پیچیدگی و غیرمبتنی بر پیچیدگی را توضیح میدهد.
ژوئن ۲۰۲۵
Android Management API
-
برای Android 16 و نسخههای جدیدتر، سرپرستان فناوری اطلاعات اکنون میتوانند از تنظیم خطمشی
appFunctionsبرای کنترل اینکه آیا برنامههای موجود در دستگاه برای دستگاههای کاملاً مدیریتشده یا در نمایه کاری برای دستگاههای دارای نمایه کاری مجاز به نمایش عملکردهای برنامه هستند یا نه استفاده کنند.crossProfileAppFunctionsمیتواند برای کنترل اینکه آیا برنامههای نمایه شخصی میتوانند کارکردهای برنامه را که توسط برنامههای نمایه کاری ارائه شدهاند فراخوانی کنند یا نه استفاده شود. -
دو روش جدید به Android Management API اضافه کردهایم:
modifyPolicyApplicationsوremovePolicyApplications. این روشها امکان ایجاد، بهروزرسانی، و حذف زیرمجموعههای برنامهها را در فیلد برنامههای «خطمشی» فراهم میکنند، بدون اینکه لازم باشد همه برنامههایی را که بدون تغییر باقی میمانند واکشی کنید و بهpolicies.patchارائه دهید. -
فرمان جدید
WIPEبهعنوان جایگزینی برایdevices.deleteمعرفی میشود و میتوان آن را بااستفاده ازdevices.issueCommandراهاندازی کرد. این روش باعث میشود دستگاههای تحت مالکیت شرکت بازنشانی کارخانهای شوند و نمایه کاری از دستگاههای تحت مالکیت شخصی حذف شود. پساز پاکسازی یا حذف، سابقه دستگاه نیز حذف خواهد شد.
راهنمای جدیدی منتشر کردهایم که روشهای مختلف لغو تأمین دستگاه را توضیح میدهد. -
کیت توسعه نرمافزار Android Management API (کیت توسعه نرمافزار AMAPI) را بهروز کردهایم تا شامل سیگنال
Device.WorkProfileStateبرای شناسایی وضعیت مدیریت دستگاه باشد.
برای جزئیات بیشتر، یادداشتهای انتشار کیت توسعه نرمافزار AMAPI را ببینید.
مه ۲۰۲۵
Android Management API
-
محدودیت خطمشی جدیدی
apnPolicyبهDeviceConnectivityManagementاضافه کردهایم تا سرپرستان فناوری اطلاعات بتوانند «نامهای نقطه دسترسی» (APN) را در دستگاهها پیکربندی کنند. APNهای اعمالشده توسط خطمشی بر هر APN دیگری که توسط کاربران پیکربندی شده است اولویت دارد. -
محدودیت خطمشی جدیدی
preferentialNetworkServiceSettingsدرDeviceConnectivityManagementپیادهسازی شده است تا سرپرستان فناوری اطلاعات بتوانند شبکههای ترجیحی را پیکربندی کنند. از فیلدpreferentialNetworkIdدر برنامه میتوان برای انتخاب شبکه ترجیحی برای هر برنامه بهصورت جداگانه استفاده کرد. اطلاعات بیشتر را میتوانید در راهنمای بخشبندی شبکه 5G ما و در اسناد بخشبندی شبکه 5G AOSP پیدا کنید. - این نسخه مدیریت سیمکارت داخلی را برای سرپرستان فناوری اطلاعات بهبود میبخشد و به آنها امکان میدهد سیمکارتهای داخلی مدیریتشده را در همه دستگاهها اضافه، بردارند و مشاهده کنند. از این پس، سرپرستان میتوانند خطمشیهایی برای سیمکارتهای داخلی مدیریتشده تعریف کنند و رفتار آنها را درصورت پاک شدن دستگاه یا عدمانطباق نمایه کاری مشخص کنند، تا کنترل و انطباق با خطمشیهای سازمانی تضمین شود.
-
تنظیم خطمشی جدید
enterpriseDisplayNameVisibilityبه سرپرستان اجازه میدهد نمایان بودنenterpriseDisplayNameرا در دستگاه کنترل کنند، مثلاً در صفحه قفل دستگاههای متعلق به شرکت. درحالحاضر، بهطور پیشفرض نام سازمانی را که درطول راهاندازی اولیه دستگاه پیکربندی شده است نشان میدهد، اما این نام در شش ماه آینده (نوامبر ۲۰۲۵) تغییر خواهد کرد و در آن زمان، نام پیشفرضENTERPRISE_DISPLAY_NAME_VISIBLEخواهد بود.
آوریل ۲۰۲۵
Android Management API
-
محدودیت خطمشی جدیدی به
bluetoothSharingبهPersonalUsagePoliciesوDeviceConnectivityManagementاضافه کردهایم تا سرپرستان فناوری اطلاعات بتوانند همرسانی فایلها بااستفاده از بلوتوث را مجاز یا غیرمجاز کنند. -
وقتی فیلد
BackupServiceStateتوسط سرپرست فعال یا غیرفعال شود، رویداد جدیدی در گزارش امنیتی ایجاد میشود و بااستفاده از اعلان Pub/Sub در AMAPI اطلاع داده میشود. -
فیلد جدید
EuiccChipInfoرا درHardwareInfoبرای خواندن EID در دستگاههای متعلق به شرکت اضافه کردهایم و فرمان جدیدREQUEST_DEVICE_INFOبرای خواندن EID از دستگاههای متعلق به شخص اضافه شده است. - موارد اسناد نیز بهروز شدهاند:
- کیت توسعه نرمافزار Android Management API (کیت توسعه نرمافزار AMAPI) را بهروزرسانی کردهایم تا شامل نسخه پایدار Device Trust از Android Enterprise باشد. یادداشتهای انتشار در https://developers.google.com/android/management/sdk-release-notes دردسترس است
مارس ۲۰۲۵
Android Management API
- منبع Enterprise اکنون جزئیات بیشتری در فیلد نوع enterprise دارد. آنها مشخص میکنند که آیا شرکت از «حسابهای Google Play مدیریتشده» استفاده میکند (و اینکه آیا متعلق به مشتری است یا متعلق به EMM) یا اینکه آیا دامنه Google مدیریتشده است (تأییدشده با DNS یا تیم تأییدشده با ایمیل). این اطلاعات به «مدیریت دستگاه همراه سازمانی» کمک میکند برای ویژگی آتی آماده شود که به سازمانها اجازه میدهد از «حسابهای Google Play مدیریتشده» به دامنههای Google تحتمدیریت ارتقا دهند و به آنها اجازه میدهد کنسول سرپرست فناوری اطلاعات را براساس نوع سازمان تطبیق دهند.
فوریه ۲۰۲۵
Android Management API
- راهنمای نحوه شناسایی نمایههای کاری مدیریتشده توسط برنامه «خطمشی دستگاه Android» را اضافه کردیم.
- کیت توسعه نرمافزار Android Management API (کیت توسعه نرمافزار AMAPI) را بهروزرسانی کردهایم تا شامل اولین نامزد انتشار برای میاناهای برنامهسازی کاربردی سیگنال اعتماد دستگاه باشد. برای اطلاع از جدیدترین نسخه دردسترس، یادداشتهای انتشار کیت توسعه نرمافزار AMAPI را ببینید.
ژانویه ۲۰۲۵
Android Management API
- اکنون EMMها میتوانند سرپرست فناوری اطلاعات را محدود کنند تا بااستفاده از ایمیلی از فهرست مجاز نامهای دامنه ثبتنام کند.
- موارد اسناد نیز بهروز شدهاند:
- راهنمای برنامههای وب بهروز شده است تا نحوه تعامل مرورگر پیشفرض انتخابی کاربر با تنظیمات نمایش مانند تمامصفحه یا رابط کاربری حداقلی را شفافسازی کند. مرورگر ممکن است از این مشخصهها پشتیبانی کند یا نکند. سرپرستان فناوری اطلاعات مسئول آزمایش سازگاری مرورگر با تنظیمات برنامه وب قبلاز استقرار آن برای کاربران هستند.
دسامبر ۲۰۲۴
Android Management API
-
برای Android نسخه ۱۵ و بالاتر، سرپرستان فناوری اطلاعات اکنون میتوانند از
privateSpacePolicyبرای مجاز یا غیرمجاز کردن ایجاد فضای خصوصی استفاده کنند. -
برای Android 15 و نسخههای جدیدتر،
WifiRoamingModeرا درWifiRoamingPolicyمعرفی کردیم که به سرپرستان فناوری اطلاعات اجازه میدهد رومینگ Wi-Fi را برای SSIDهای خاص در دستگاههای کاملاً مدیریتشده و در نمایههای کاری در دستگاههای متعلق به شرکت غیرفعال کنند. - موارد مختلفی از اسناد ما بهروز شده است:
-
توضیحات فیلد
keyguardDisableاکنون شامل اطلاعاتی درباره حالت مدیریت است. -
اکنون مستندات
securityPostureشامل جدولی است که حکم معادل Play Integrity API را برای هر حکم AM API نشان میدهد.
-
توضیحات فیلد
نوامبر ۲۰۲۴
Android Management API
-
اکنون از تغییر نشانی ایمیل کاربران درطول ثبتنام مشتریان جلوگیری میکنیم. همچنین اعتبارسنجی برای
admin_emailرا هنگام ایجاد نشانی وب ثبتنام معرفی کردیم. - موارد مختلفی از اسناد ما بهروز شده است:
-
شرح خطمشی
addUserDisabledرا بهروز کردیم. برای دستگاههایی کهmanagementModeDEVICE_OWNERاست، این فیلد نادیده گرفته میشود و کاربر هرگز مجاز به افزودن یا برداشتن کاربران نیست. -
ExtensionConfigرا بهروز کردیم تا تصریح کنیم که معافیت از محدودیتهای باتری برای Android نسخه ۱۱ و بالاتر اعمال میشود. -
شرح
PermissionPolicyرا بهروز کردیم. -
توضیح دادیم که یک دامنه به چند برنامه میتواند در شمارشی
DelegatedScopeواگذار شود.
-
شرح خطمشی
اکتبر ۲۰۲۴
Android Management API
- رفتار خطمشی
CommonCriteriaModeرا بهروز کردیم.
COMMON_CRITERIA_MODE_ENABLEDاکنون بررسی یکپارچگی خطمشی رمزنگاری و اعتبارسنجی گواهی شبکه اضافی را فعال خواهد کرد. اگرstatusReportingSettings.commonCriteriaModeEnabledرویtrueتنظیم شده باشد، نتیجه بررسی تمامیت خطمشی رویPolicySignatureVerificationStatusتنظیم میشود.
هیچ تغییری در رفتار مقدار پیشفرض (COMMON_CRITERIA_MODE_UNSPECIFIED) یا زمانی که صریحاً آن را باCOMMON_CRITERIA_MODE_DISABLEDغیرفعال میکنید وجود ندارد. - اسناد مربوط به
PERSONAL_USAGE_DISALLOWED_USERLESSرا بهروزرسانی کردیم تا به توسعهدهندگان یادآوری کنیم که این تغییر قبلاز ژانویه ۲۰۲۵ ضروری است. اگر این تغییر اعمال نشود، ممکن است کاربران درطول ثبتنام با پیامواره «اصالتسنجی با Google» مواجه شوند، درصورتیکه سرپرست فناوری اطلاعات آنها این ویژگی را فعال کرده باشد.
خط زمان کامل این ویژگی در درگاه شریک Android Enterprise منتشر شده است: خط زمان ویژگی: بهبود جریان ثبتنام، ثبتنام دستگاه، و تجربههای دروندستگاهی. - اسناد مربوط به
CrossProfileDataSharingرا بهروز کردیم تا جزئیات همرسانی ساده دادهها ازطریق هدفها را اضافه کنیم.
سپتامبر ۲۰۲۴
Android Management API
Android Management API اکنون از ویژگیهای Android 15 زیر پشتیبانی میکند:
- برای Android 15 و بالاتر، خطمشی جدیدی برای کنترل تنظیمات فراگردی Wi-Fi اضافه شده است. سرپرستان فناوری اطلاعات میتوانند از
WifiRoamingPolicyبرای انتخابWifiRoamingModeموردنظر استفاده کنند. در دستگاههای کاملاً مدیریتشده و نمایههای کاری در دستگاههای متعلق به شرکت پشتیبانی میشود.
انتشار Android 15
Android Management API
Android Management API اکنون از ویژگیهای Android 15 زیر پشتیبانی میکند:
- Android 15 خطمشی جدیدی برای کنترل
حلقه جستجو معرفی میکند. سرپرستان فناوری اطلاعات میتوانند از
AssistContentPolicyبرای کنترل این ویژگی استفاده کنند. - Android 15 خطمشی جدیدی را برای کنترل «تشخیص طعمهگذاری» برنامهها معرفی میکند.
سرپرستان فناوری اطلاعات میتوانند از
ContentProtectionPolicyاستفاده کنند تا کنترل کنند که آیا برنامه توسط تشخیص سوءاستفاده در دستگاه (ODAD) برای بدافزار طعمهگذاری اسکن شود یا نه. - Android 15 پشتیبانی از تنظیمات روشنایی صفحهنمایش و زمان خاموش شدن صفحهنمایش را بااستفاده از خطمشی
DisplaySettingsبه دستگاههای تحت مالکیت شرکت با نمایه کاری گسترش میدهد. این تنظیم قبلاً فقط در دستگاههای کاملاً مدیریتشده دردسترس بود.
اوت ۲۰۲۴
Android Management API
- در Android نسخه ۱۳ و بالاتر، سرپرستان فناوری اطلاعات اکنون میتوانند
ICCIDمرتبط با سیمکارتTelephonyInfoموجود درNetworkInfoرا جستجو کنند. این ویژگی در دستگاههای کاملاً مدیریتشده پشتیبانی میشود وقتی که فیلدnetworkInfoEnabledدرstatusReportingSettingsرویtrueتنظیم شده باشد. - موارد مختلفی از اسناد ما بهروز شده است:
- اسناد «حالت معیارهای مشترک» را بهروزرسانی کردیم تا روشن کنیم که این حالت فقط در دستگاههای تحت مالکیت شرکت که Android 11 یا بالاتر دارند پشتیبانی میشود.
- فیلد اختیاری
DefaultStatusرا درSigninDetailمستند کردیم.
ژوئیه ۲۰۲۴
Android Management API
- موارد مختلفی از اسناد ما بهروز شده است:
- یادداشت موجود در اسناد مربوط به
enrollmentToket.createرا درباره اینکه دیگر نمیتوان محتوای توکن را بازیابی کرد برداشتیم، زیرا میتوان مقدار توکن ثبتنام را بااستفاده ازenrollmentTokens.getدریافت کرد. - اسناد
NonComplianceReasonرا شفافسازی کردیم.
- یادداشت موجود در اسناد مربوط به
ژوئن ۲۰۲۴
Android Management API
- اکنون سرپرستان فناوری اطلاعات میتوانند تنظیمات
روشنایی صفحهنمایش و
زمان خاموش شدن صفحهنمایش را بااستفاده از خطمشی
DisplaySettingsکنترل کنند. در دستگاههای کاملاً مدیریتشده، در Android نسخه ۹ و بالاتر پشتیبانی میشود. - اسنادمان را بهروز کردهایم تا توضیح دهیم که حتی هنگام استفاده از
AUTO_UPDATE_HIGH_PRIORITY، بهروزرسانی برنامههایی که استقرار بزرگتری در سراسر بومسازگان Android دارند ممکن است تا ۲۴ ساعت طول بکشد. - کیت توسعه نرمافزار Android Management API (کیت توسعه نرمافزار AMAPI) را بهروز کردهایم تا موارد استفاده مختلفی را که این کتابخانه (که دراصل با نام «کیت توسعه نرمافزار توسعهپذیری» شناخته میشد) اکنون پشتیبانی میکند توضیح دهیم. اسناد بهروزشده شامل موارد زیر است:
برای اطلاع از جدیدترین نسخه دردسترس، یادداشتهای انتشار کیت توسعه نرمافزار AMAPI را ببینید.
مه ۲۰۲۴
Android Management API
- روشهای
getوlistبرایenrollmentTokensاکنون فیلدهایvalue،qrCode، وallowPersonalUsageپرشده را برمیگردانند. - برای دستگاههای کاملاً مدیریتشده،
تنظیم
AllowPersonalUsageاکنون ازPERSONAL_USAGE_DISALLOWED_USERLESSپشتیبانی میکند. - در Android نسخه ۱۱ و بالاتر، خطمشی جدید
UserControlSettingsامکان میدهد مشخص کنید آیا کنترل کاربر برای برنامه خاصی مجاز است یا نه.UserControlSettingsشامل کنشهای کاربر مثل توقف اجباری و پاک کردن دادههای برنامه است. - نسخه ۱.۱.۵ از کیت توسعه نرمافزار AMAPI اکنون دردسترس است. اطلاعات تکمیلی در صفحه یادداشتهای انتشار دردسترس است.
توجه: اکیداً توصیه میکنیم همیشه از جدیدترین نسخه دردسترس کتابخانه استفاده کنید تا از رفع اشکالها و بهبودهای دردسترس بهرهمند شوید.
آوریل ۲۰۲۴
Android Management API
- در Android نسخه ۱۳ و بالاتر، برای دستگاههای تحت مالکیت شرکت، کنترلهایی اضافه کردیم که
دستگاهها به کدام SSIDهای Wi-Fi میتوانند متصل شوند. بااستفاده از
WifiSsidPolicy، سرپرستان فناوری اطلاعات میتوانند فهرستی از SSID-ها را برای اضافه شدن به فهرست مجاز (WIFI_SSID_ALLOWLIST) یا فهرست غیرمجاز (WIFI_SSID_DENYLIST) مشخص کنند. - برای دستگاههای متعلق به شرکت، شناسههای سختافزاری (IMEI، MEID، و شماره سریال) را به
ProvisioningInfoاضافه کردیم که اکنون EMMها میتوانند درطول راهاندازی دستگاه بااستفاده از نشانی وب ورود به سیستم به آنها دسترسی داشته باشند.
مارس ۲۰۲۴
Android Management API
- کنترلهای بیشتری بر نصب برنامه بااستفاده از
InstallConstraintاضافه کردیم، سرپرستان فناوری اطلاعات میتوانند نصب برنامه را براساس معیارهای خاصی محدود کنند.
با تنظیمinstallPriority، سرپرستان فناوری اطلاعات میتوانند مطمئن شوند که برنامههای مهم ابتدا نصب میشوند. - در Android 10 بهبالا، AMAPI از پیکربندی شبکههای سازمانی ۱۹۲ بیتی
در
openNetworkConfiguration
با ارسال مقدار امنیتی WPA3-Enterprise_192 پشتیبانی میکند.
در Android نسخه ۱۳ و بالاتر، در خطمشیMinimumWifiSecurityLevelاکنون ازENTERPRISE_BIT192_NETWORK_SECURITYپشتیبانی میکنیم که میتوان از آن برای اطمینان از اینکه دستگاهها به شبکههای Wi-Fi پایینتر از این سطح امنیتی متصل نمیشوند استفاده کرد. - تنظیم
UsbDataAccessرا بهروز کردهایم تا مقدارUSB_DATA_ACCESS_UNSPECIFIEDبهطور پیشفرض رویDISALLOW_USB_FILE_TRANSFERتنظیم شود.
فوریه ۲۰۲۴
Android Management API
- در Android نسخه ۹ و بالاتر، سرپرستان فناوری اطلاعات اکنون میتوانند بااستفاده از فیلد
printingPolicyکنترل کنند که آیا چاپ مجاز است یا نه. - برای Android نسخه ۱۴ و بالاتر، خطمشی جدیدی برای کنترل برنامههای
CredentialProvider
اضافه شده است. سرپرستان فناوری اطلاعات میتوانند از فیلد
credentialProviderPolicyبرای کنترل اینکه آیا برنامه مجاز است بهعنوان ارائهدهنده اطلاعات کاربری عمل کند یا نه استفاده کنند. - خطمشی جدیدی برای کنترل
Arm Memory Tagging Extension (MTE) در دستگاه اضافه شده است. فیلد
MtePolicyدر دستگاههای کاملاً مدیریتشده و نمایههای کاری در دستگاههای تحت مالکیت شرکت با Android نسخه ۱۴ و بالاتر پشتیبانی میشود. - نحوه دریافت خطاهای مربوط به نصبهای راهاندازیشده توسط سرپرستان فناوری اطلاعات را در AM API بهروز کردهایم. درنتیجه این انتقال،
فیلد
InstallationFailureReasonاکنون خطاهای کارخواه را نیز دربرمیگیرد (علاوهبر خطاهای سرور). - برای Android نسخه ۱۲ و بالاتر، سرپرستان فناوری اطلاعات میتوانند از جفت کلید نصبشده در دستگاه
برای اصالتسنجی Wi-Fi سازمانی استفاده کنند. برای اطلاعات بیشتر، فیلد جدید
ClientCertKeyPairAliasرا در «پیکربندی شبکه باز» (ONC) و راهنمای پیکربندی شبکه ما ببینید.
ژانویه ۲۰۲۴
Android Management API
- دستگاههای تحتمدیریت DPC سفارشی شما اکنون میتوانند بهطور یکپارچه منتقل شوند تا از Android Management API استفاده کنند.
دسامبر ۲۰۲۳
Android Management API
MinimumWifiSecurityLevelاضافه شد تا حداقل سطوح امنیتی مختلف موردنیاز برای اتصال به شبکههای Wi-Fi را تعریف کند. در دستگاههای کاملاً مدیریتشده و نمایههای کاری در دستگاههای تحت مالکیت شرکت با Android نسخه ۱۳ و بالاتر پشتیبانی میشود.
نوامبر ۲۰۲۳
Android Management API
- Android 12 و نسخههای بالاتر اکنون از پیکربندی شبکه Wi-Fi سازمانی بدون گذرواژه بااستفاده از فیلدهای
IdentityوPasswordدر پیکربندی شبکه باز پشتیبانی میکند. این ویژگی قبلاً در نسخههای قبلاز Android 12 پشتیبانی میشد.توجه: در Android نسخه ۱۲ و بالاتر، برای شبکههای Wi-Fi با اصالتسنجی نام کاربری/ گذرواژه EAP، اگر گذرواژه کاربر ارائه نشده باشد و
AutoConnectرویtrueتنظیم شده باشد، ممکن است دستگاه سعی کند با گذرواژه جایبان تولیدشده بهصورت تصادفی به شبکه متصل شود. برای جلوگیری از این اتفاق وقتی گذرواژه کاربر ارائه نشده است،AutoConnectرا رویfalseتنظیم کنید. - رویدادهای دستگاه محلی که بهسرعت پشتسرهم رخ میدهند، دستهبندی میشوند و
در یک
پیام Pub/Sub به EMM گزارش میشوند.
۱نوع رویداد تأخیر موردانتظار بین رویداد دروندستگاهی و اعلان EMM مربوطه۱ رفتار قبلی رفتار جدید اولویت بالا وضعیتهای برنامه کلیددار فوری، حداکثر یک گزارش در دقیقه فوری، حداکثر یک گزارش در دقیقه اولویت استاندارد وضعیتهای برنامه کلیددار زمانبندیمبنا ظرف یک دقیقه رویدادهای مربوط به برنامه درطول تدارک، برای برنامههایی که وضعیت نصب آنها توسط سرپرست فناوری اطلاعات تعریف شده است۲ با رویدادهای دیگر مربوط به تدارک ادغام شده است ظرف یک دقیقه علاوهبر سایر رویدادهای تدارک مرتبط رویدادهای مربوط به برنامه پساز تدارک، برای برنامههایی که وضعیت نصب آنها توسط سرپرست فناوری اطلاعات تعریف شده است۲ زمانبندیمبنا ظرف ۵ دقیقه رویدادهای مربوط به برنامه هم درطول و هم پساز تدارک، برای برنامههایی که وضعیت نصب آنها توسط کارمند تعریف شده است۳ مبتنی بر زمانبندی ظرف ۶۰ دقیقه دیگر رویدادهای برنامه دروندستگاهی زمانبندیمبنا ظرف ۶۰ دقیقه اهداف با حداکثر تلاش براساس شرایط کنترلشده. تأخیر واقعی ممکن است بسته به عوامل مختلف دستگاه و محیط متفاوت باشد.
۲InstallTypeبرنامه مشمول این خطمشی:FORCE_INSTALLED،BLOCKED،REQUIRED_FOR_SETUP،PREINSTALLEDوKIOSK.
۳InstallTypeاز برنامههای دردسترس:AVAILABLE،INSTALL_TYPE_UNSPECIFIED.
اکتبر ۲۰۲۳
Android Management API
- برنامههایی که بهعنوان
SetupActionراهاندازی شدهاند اکنون میتوانند ثبتنام را لغو کنند. با این کار، دستگاه متعلق به شرکت بازنشانی میشود یا نمایه کاری در دستگاه متعلق به شخص حذف میشود.
انتشار Android 14
Android Management API
با انتشار Android 14، اکنون Android Management API از ویژگیهای Android 14 زیر پشتیبانی میکند:
- محدود کردن دسترسی مخاطبین نمایه کاری
به برنامههای سیستم و برنامههای شخصی مشخصشده در
exemptionsToShowWorkContactsInPersonalProfile. اکنون دسترسی به مخاطبین نمایه کاری را میتوان برای همه برنامههای شخصی، برنامههای شخصی منتخب، یا هیچکدام از برنامههای شخصی فعال کرد.برای راحتی کار، گزینه جدید
SHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMدرshowWorkContactsInPersonalProfileتضمین میکند که تنها برنامههای شخصی که به مخاطبین کاری دسترسی دارند، برنامههای پیشفرض «شمارهگیر»، «پیامنگار»، و «مخاطبین» دستگاه هستند. در این حالت، نه برنامههای «شمارهگیر»، «پیامنگار»، و «مخاطبین» پیکربندیشده توسط کاربر و نه هیچ سیستم یا برنامه شخصی نصبشده توسط کاربر دیگری نمیتواند مخاطبین کاری را جستجو کند. - استفاده از رادیو باند فوقوسیع را در دستگاه غیرفعال کنید. این کار را میتوان بااستفاده از خطمشی جدید
deviceRadioState.ultraWidebandStateانجام داد. - استفاده از شبکه تلفن همراه نسل دوم را مسدود میکند،
امنیت شبکه را بهبود میبخشد. این مورد ازطریق خطمشی جدید
deviceRadioState.cellularTwoGStateارائه شده است. - Android 14
میانبرهای صفحه قفل سفارشیسازیشدنی را معرفی میکند.
ویژگیهای صفحه قفل تحت کنترل سرپرست، که شامل دوربین، قفلگشایی با اثر انگشت، قفلگشایی با چهره، و غیره میشود، گسترش یافته است تا میانبرهای صفحه قفل را نیز بااستفاده از گزینه جدید
SHORTCUTSغیرفعال کند.
سپتامبر ۲۰۲۳
Android Management API
- اکنون میتوان اطلاعات دستگاه و تدارک را بهطور اختیاری درطول راهاندازی بازیابی کرد، که به توسعهدهندگان امکان میدهد خطمشیهای هدفمندتری درطول راهاندازی ایجاد کنند یا دستگاهها را براساس مشخصههای ارائهشده فیلتر کنند. نشانی وب ورود به سیستم
اکنون شامل پارامتر
provisioningInfoخواهد بود که میتوان آن را بااستفاده از روش جدید provisioningInfo get با جزئیات دستگاه مربوطه مبادله کرد. SigninDetailsاکنون میتوانند با مقدارtokenTagسفارشیسازیشدنی از یکدیگر متمایز شوند.
اوت ۲۰۲۳
Android Management API
- حالت گمشده برای دستگاههای متعلق به شرکت معرفی شد. حالت گمشده به کارفرمایان امکان میدهد دستگاه گمشده را از راه دور قفل و ایمن کنند و بهطور اختیاری پیامی حاوی اطلاعات تماس روی صفحهنمایش دستگاه نشان دهند تا بازیابی دارایی تسهیل شود.
- پشتیبانی از واگذاری انتخاب گواهی اضافه شده است که به برنامه اجازه میدهد
بهجای برنامههای درخواستکننده به انتخاب گواهیهای KeyChain دسترسی داشته باشد.
برای جزئیات بیشتر، به
DelegatedScope.CERT_SELECTIONمراجعه کنید. - خطمشیهای مدیریت Wi-Fi اضافی اضافه شد:
configureWifi- اکنون سرپرستان میتوانند افزودن یا پیکربندی شبکههای Wi-Fi را غیرفعال کنند.wifiConfigDisabledاکنون منسوخ شده است.wifiDirectSettings- از این خطمشی میتوان برای غیرفعال کردن پیکربندی Wi-Fi Direct استفاده کرد.tetheringSettings- از این خطمشی میتوان برای غیرفعال کردن اشتراک اینترنت Wi-Fi یا همه انواع اشتراک اینترنت استفاده کرد.tetheringConfigDisabledاکنون منسوخ شده است.wifiState- از این خطمشی میتوان برای فعال/ غیرفعال کردن اجباری Wi-Fi در دستگاه کاربر استفاده کرد.
- همرسانی شبکههای Wi-Fi پیکربندیشده توسط سرپرست از Android 13 و بالاتر غیرفعال خواهد شد
ژوئیه ۲۰۲۳
Android Management API
- فیلد
userFacingTypeبهApplicationReportاضافه شد تا نشان دهد آیا برنامه سَمت کاربر است یا نه. ONC_WIFI_INVALID_ENTERPRISE_CONFIGدلیل خاص عدمرعایت اضافه شد.
عدمرعایت با دلیلINVALID_VALUEو دلیل خاصONC_WIFI_INVALID_ENTERPRISE_CONFIGگزارش میشود اگر شبکه Wi-Fi سازمانیDomainSuffixMatchتنظیم نشده باشد.- اعلان Pub/Sub جدید
EnrollmentCompleteEventاضافه شد، بهعنوان نوعی ازUsageLogEventکه وقتی دستگاه ثبتنام را تکمیل میکند منتشر میشود. airplaneModeStateدرdeviceRadioStateاضافه شد تا وضعیت فعلی حالت هواپیما و اینکه کاربر میتواند آن را روشن یا خاموش کند یا نه کنترل شود. بهطور پیشفرض، کاربر مجاز است حالت هواپیما را روشن یا خاموش کند. در دستگاههای کاملاً مدیریتشده و نمایههای کاری در دستگاههای متعلق به شرکت، در Android نسخه ۹ و بالاتر پشتیبانی میشود.
ژوئن ۲۰۲۳
Android Management API
- پشتیبانی از فیلد
DomainSuffixMatchدر پیکربندی شبکه باز برای پیکربندی شبکههای Wi-Fi سازمانی برای Android نسخه ۶ و بالاتر اضافه شد. پیکربندیهای Wi-Fi سازمانی بدونDomainSuffixMatchناامن درنظر گرفته میشوند و توسط پلاتفرم رد خواهند شد. - تنظیم خطمشی
UsbDataAccessاضافه شد که به سرپرستان اجازه میدهد انتقال داده USB را کاملاً غیرفعال کنند.usbFileTransferDisabledاکنون منسوخ شده است، لطفاً ازUsbDataAccessاستفاده کنید.
دسامبر ۲۰۲۲
Android Management API
-
قابلیتهای مدیریت بر «ابزارههای نمایه کاری» با افزودن دو فیلد جدید میانای برنامهسازی کاربردی بهبود یافته است:
workProfileWidgetsدر سطح برنامه وworkProfileWidgetsDefaultدر سطح دستگاه. این تنظیمات امکان کنترل بیشتری را بر اینکه آیا برنامهای که در نمایه کاری اجرا میشود میتواند در نمایه اصلی (مثلاً صفحه اصلی) ابزاره ایجاد کند یا نه فراهم میکند. این عملکرد بهطور پیشفرض غیرمجاز است، اما میتوان آن را بااستفاده ازworkProfileWidgetsوworkProfileWidgetsDefaultروی مجاز تنظیم کرد و فقط برای نمایههای کاری پشتیبانی میشود. -
پشتیبانی را برای تنظیم تنظیمات تصادفیسازی نشانی MAC هنگام پیکربندی شبکههای Wi-Fi اضافه کردهایم. اکنون سرپرستان میتوانند هنگام پیکربندی شبکههای Wi-Fi مشخص کنند که
MACAddressRandomizationModeرویHardwareیاAutomaticتنظیم شود. این تنظیمات در دستگاههای دارای سیستمعامل Android نسخه ۱۳ و بالاتر اعمال میشود و در همه حالتهای مدیریت قابلاستفاده است. اگر رویHardwareتنظیم شود، مک آدرس کارخانه برای شبکه WiFi پیکربندی خواهد شد، درحالیکهAutomaticمک آدرس تصادفی خواهد بود. - موارد مختلفی از اسناد ما بهروز شده است:
-
درک وضعیت امنیتی برای شفافسازی پاسخهای احتمالی از ارزیابیهای
devicePostureوsecurityRiskایجاد شده است. -
autoUpdateModeبرایautoUpdatePolicyبهعنوان جایگزین توصیهشده ارائه شده است زیرا انعطافپذیری بیشتری در فواصل تجدید نظر دارد. -
توضیح دادهایم که
BlockActionوWipeActionبه دستگاههای متعلق به شرکت محدود شدهاند. - صفحه اعلانهای Pub/Sub بهروز شده است تا انواع منبع را برای انواع مختلف اعلان بهدرستی نشان دهد.
- برای Android نسخه ۱۳ و بالاتر، برنامههای افزونه از محدودیتهای باتری معاف هستند، بنابراین در «دسته آمادهبهکار برنامه» محدودشده قرار نخواهند گرفت.
اکتبر ۲۰۲۲
Android Management API
- موارد مختلفی از اسناد ما بهروز شده است:
- توصیه میکنیم برای هر دستگاه یک خطمشی داشته باشید تا بتوانید از قابلیتهای مدیریت جزئی در سطح دستگاه استفاده کنید.
- برای اینکه FreezePeriods طبق انتظار کار کند، خطمشی بهروزرسانی سیستم را نمیتوان بهعنوان SYSTEM_UPDATE_TYPE_UNSPECIFIED. تنظیم کرد.
- پیشنهادهای بیشتری برای بهروزرسانیهای خطمشی مربوط به نمایان بودن مراحل گذرواژه درطول آمادهسازی دستگاه تحت مالکیت شرکت ارائه شده است.
- shareLocationDisabled برای دستگاههای کاملاً مدیریتشده و نمایههای کاری تحت مالکیت شخصی پشتیبانی میشود.
- توضیحات بهروزشدهای درباره استفاده از enterprises.devices.delete و تأثیرات آن بر نمایان بودن دستگاه ارائه کردهایم.
- حداکثر مدت کد ثبتنام اکنون ۱۰٬۰۰۰ سال است، درحالیکه قبلاً ۹۰ روز بود.
۱۲ ژوئیه ۲۰۲۲
Android Management API
- مقادیر NETWORK_ACTIVITY_LOGS و SECURITY_LOGS به DelegatedScope اضافه شد تا به برنامههای خطمشی دستگاه اجازه دسترسی به گزارشهای مربوطه داده شود.
۱۴ ژوئن ۲۰۲۲
Android Management API
- specificNonComplianceReason و specificNonComplianceContext به NonComplianceDetail اضافه شد تا بافت دقیقی برای خطاهای اعمال خطمشی ارائه شود.
۶ ژوئن ۲۰۲۲
Android Management API
- فرمانی اضافه شد که به سرپرست اجازه میدهد دادههای برنامه را ازراهدور پاک کند.
- اکنون میتوان توکنهای ثبتنام را با مدت طولانیتری نسبتبه حداکثر ۹۰ روز قبلی، تا حدود ۱۰٬۰۰۰ سال، ایجاد کرد. طول کدهای ثبتنامی که بیشتر از ۹۰ روز اعتبار دارند ۲۴ نویسه خواهد بود، درحالیکه کدهایی که ۹۰ روز یا کمتر اعتبار دارند همچنان ۲۰ نویسه خواهند داشت.
۲۴ مه ۲۰۲۲
Android Management API
- ازاینپس، ویژگیهای امنیتی با پشتیبانی سختافزار مثل تصدیق کلید در ارزیابیهای تمامیت دستگاه استفاده خواهد شد (درصورت پشتیبانی دستگاه). این کار ضمانتی قوی برای یکپارچگی سیستم فراهم میکند. دستگاههایی که در این ارزیابیها ناموفق باشند یا از چنین ویژگیهای امنیتی با پشتیبانی سختافزاری پشتیبانی نکنند، SecurityRisk جدید HARDWARE_BACKED_EVALUATION_FAILED را گزارش خواهند کرد.
۱۶ مه ۲۰۲۲
Android Management API
- unifiedLockSettings در PasswordPolicies اضافه شد تا سرپرست بتواند پیکربندی کند که آیا نمایه کاری به قفل جداگانه نیاز دارد یا نه.
۲۵ مارس ۲۰۲۲
Android Management API
- alwaysOnVpnLockdownExemption اضافه شد تا مشخص شود کدام برنامهها باید از تنظیم AlwaysOnVpnPackage معاف شوند.
- همه فیلدهای دردسترس از منبع محصولات در Play EMM API به منبع برنامه اضافه شد.
۲۲ فوریه ۲۰۲۲
Android Management API
- cameraAccess برای کنترل استفاده از دوربین و کلید دوربین، و microphoneAccess برای کنترل استفاده از میکروفون و کلید میکروفون اضافه شد. این فیلدها بهترتیب جایگزین cameraDisabled و unmuteMicrophoneDisabled میشوند که بهتازگی منسوخ شدهاند.
۱۵ فوریه ۲۰۲۲
کیت توسعه نرمافزار AMAPI
- رفع اشکالهای کوچک. برای جزئیات بیشتر، مخزن Maven در Google را ببینید.
۱۵ نوامبر ۲۰۲۱
Android Device Policy
-
برنامههایی که در
personalApplicationsبهعنوان غیرقابلدسترس علامتگذاری شدهاند، اکنون از نمایه شخصی دستگاههای تحت مالکیت شرکت حذف نصب خواهند شد (اگر قبلاً نصب شده باشند)، زیرا در ApplicationPolicy برای نمایه کاری و دستگاههای کاملاً مدیریتشده قرار دارند.
۱۷ سپتامبر ۲۰۲۱
Android Management API
-
اکنون میتوانید بااستفاده از
ExtensionConfigبرنامهای را بهعنوان برنامه افزونه تعیین کنید. برنامههای افزونه میتوانند مستقیماً با Android Device Policy ارتباط برقرار کنند و در آینده میتوانند با مجموعه کامل ویژگیهای مدیریتی ارائهشده در Android Management API تعامل داشته باشند، که این امر واسط محلی را برای مدیریت دستگاهی که به اتصال سرور نیاز ندارد فعال میکند.- این نسخه پخش اولیه شامل پشتیبانی از اجرای محلی
Commandsو درحالحاضر فقط فرمانClearAppDataاست. برای جزئیات بیشتر، راهنمای یکپارچهسازی توسعهپذیری را ببینید. - دستورات باقیمانده بهمرور زمان اضافه خواهند شد، همچنین ویژگیهای برنامه افزونه اضافی که برای نمایش گستردگی ویژگیهای مدیریت دستگاه به برنامه افزونه طراحی شدهاند.
- این نسخه پخش اولیه شامل پشتیبانی از اجرای محلی
۳۰ ژوئن ۲۰۲۱
Android Device Policy
- رفع اشکالهای کوچک
۲ ژوئن ۲۰۲۱
Android Device Policy
- رفع اشکالهای کوچک
۵ مه ۲۰۲۱
Android Device Policy
- رفع اشکالهای کوچک
۶ آوریل ۲۰۲۱
Android Device Policy
- رفع اشکالهای کوچک
مارس ۲۰۲۱
Android Management API
- دو جدید
AdvancedSecurityOverridesاضافه شد. این خطمشیها روالهای مطلوب امنیتی Android Enterprise را بهطور پیشفرض فعال میکنند، و درعینحال به سازمانها اجازه میدهند مقادیر پیشفرض را برای موارد استفاده پیشرفته لغو کنند. googlePlayProtectVerifyAppsدرستیسنجی برنامه Google Play را بهطور پیشفرض فعال میکند.developerSettingsبهطور پیشفرض از دسترسی کاربران به گزینههای توسعهدهندگان و حالت ایمن جلوگیری میکند، قابلیتهایی که درغیراینصورت خطر برونریزی دادههای شرکتی را بههمراه خواهند داشت.-
ChoosePrivateKeyRuleاکنون از اعطای مستقیم کلیدهای KeyChain خاص به برنامههای مدیریتشده پشتیبانی میکند. - این کار به برنامه(های) هدف اجازه میدهد با فراخوانی
getCertificateChain()وgetPrivateKey()بدون نیاز به فراخوانی اولیهchoosePrivateKeyAlias()به کلیدهای مشخصشده دسترسی پیدا کنند. - «میانای برنامهسازی کاربردی مدیریت Android» بهطور پیشفرض دسترسی مستقیم به کلیدهای مشخصشده در خطمشی را اعطا میکند، اما درغیراینصورت، پساز اینکه برنامه مشخصشده
choosePrivateKeyAlias()را فراخوانی کرد، دسترسی را اعطا میکند. برای جزئیات بیشتر،ChoosePrivateKeyRuleرا ببینید.
منسوخسازیها
ensureVerifyAppsEnabledاکنون منسوخ شده است. درعوض ازgooglePlayProtectVerifyAppsAdvancedSecurityOverridesاستفاده کنید.- کاربران فعلی میانای برنامهسازی کاربردی (پروژههای Google Cloud که Android Management
API در آنها از ۱۵ آوریل ۲۰۲۱ فعال شده است) میتوانند تا اکتبر ۲۰۲۱ به استفاده از
ensureVerifyAppsEnabledادامه دهند، اما توصیه میشود در اسرع وقت بهAdvancedSecurityOverridesمنتقل شوند. در ماه اکتبر،ensureVerifyAppsEnabledدیگر کار نخواهد کرد. debuggingFeaturesAllowedوsafeBootDisabledاکنون منسوخ شدهاند. درعوض ازdeveloperSettingsAdvancedSecurityOverridesاستفاده کنید.- کاربران فعلی API (پروژههای Google Cloud با Android Management
API فعالشده از ۱۵ آوریل ۲۰۲۱) میتوانند به استفاده از
debuggingFeaturesAllowedوsafeBootDisabledتا اکتبر ۲۰۲۱ ادامه دهند، اما تشویق میشوند که در اسرع وقت ازAdvancedSecurityOverridesاستفاده کنند. در ماه اکتبر،debuggingFeaturesAllowedوsafeBootDisabledدیگر کار نخواهند کرد.
فوریه ۲۰۲۱
Android Management API
- پشتیبانی
personalApplicationsبرای دستگاههای تحت مالکیت شرکت از Android 8 به بعد اضافه شد. این ویژگی اکنون در همه دستگاههای تحت مالکیت شرکت با نمایه کاری پشتیبانی میشود. - شماره تلفن دستگاه اکنون در «دستگاههای کاملاً مدیریتشده» بهعنوان بخشی از منبع
Deviceگزارش میشود.
ژانویه ۲۰۲۱
Android Device Policy
- رفع اشکالهای کوچک
دسامبر ۲۰۲۰
Android Management API
-
personalApplicationsبهPersonalUsagePoliciesاضافه شد. در دستگاههای متعلق به شرکت، بخش فناوری اطلاعات میتواند فهرست مجاز یا غیرمجاز برنامهها را در نمایه شخصی مشخص کند. این ویژگی درحالحاضر فقط در دستگاههای Android 11 دردسترس است، اما در نسخه آتی به Android 8 منتقل خواهد شد.
Android Device Policy
- بهروزرسانیهای جزئی در واسط کاربر تدارک
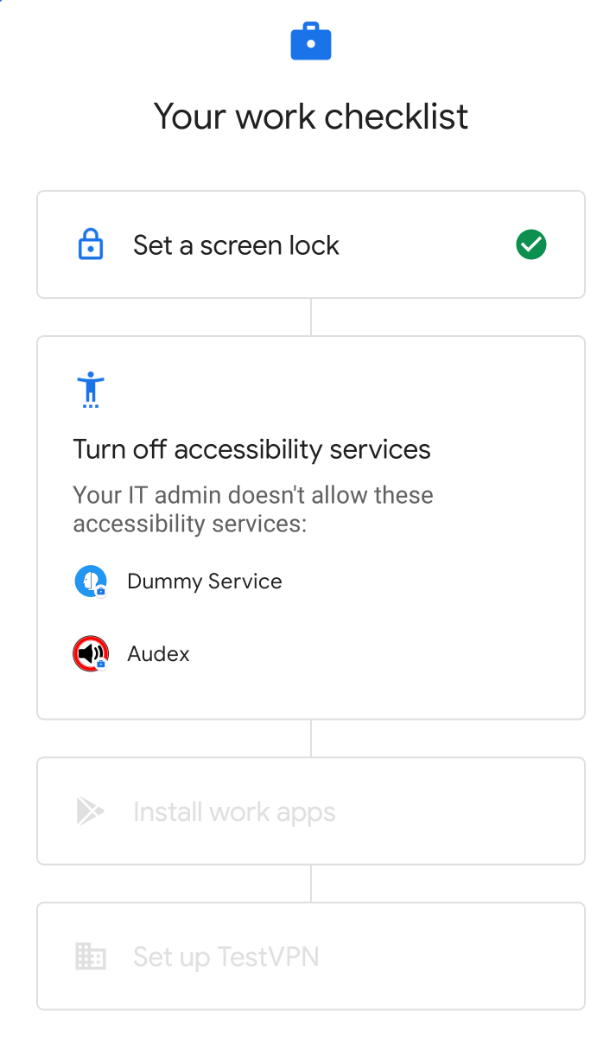
نوامبر ۲۰۲۰
Android Management API
AutoDateAndTimeZoneاضافه شد و جایگزینautoTimeRequiredمنسوخشده شد تا پیکربندی خودکار تاریخ، زمان، و منطقه زمانی در دستگاه تحت مالکیت شرکت را کنترل کند.- از Android 11، وقتی دستگاه بهعنوان کیوسک پیکربندی شده باشد (یعنی وقتی
InstallTypeیک برنامه درApplicationPolicyرویKIOSKتنظیم شده باشد)، کاربران دیگر نمیتوانند دادههای برنامه را پاک کنند یا برنامهها را بهاجبار متوقف کنند. - کنترلهای جدید
LocationModeبرای جایگزینی کنترلهای روش تشخیص مکان منسوخشده اضافه شد. در دستگاههای متعلق به شرکت، بخش فناوری اطلاعات اکنون میتواند بین اجباری کردن مکان، غیرفعال کردن مکان، یا اجازه دادن به کاربران برای روشن و خاموش کردن مکان انتخاب کند. - پشتیبانی از
CommonCriteriaMode، ویژگی جدیدی در Android 11، اضافه شد. میتواند برای رسیدگی به الزامات خاص نمایه محافظت از اصول دستگاه تلفن همراه معیارهای مشترک (MDFPP) فعال شود.
منسوخسازیها
-
autoTimeRequiredاکنون منسوخ شده است، بهدنبال منسوخ شدن کنترلهای خودکار زمان خاص در Android 11. درعوض ازAutoDateAndTimeZoneاستفاده کنید. - گزینههای
LocationModeزیر اکنون منسوخ شدهاند، بهدنبال منسوخ شدن آنها در Android 9:HIGH_ACCURACY،SENSORS_ONLY،BATTERY_SAVING، وOFF. درعوض ازLOCATION_ENFORCED،LOCATION_DISABLED، وLOCATION_USER_CHOICEاستفاده کنید.
اکتبر ۲۰۲۰
Android Device Policy
-
RELINQUISH_OWNERSHIPبهعنوان نوع جدیدی از فرمان دستگاه اضافه شد. هنگام استقرار نمایه کاری، سرپرستان میتوانند مالکیت دستگاههای متعلق به شرکت را به کارمندان واگذار کنند، نمایه کاری را پاک کنند، و خطمشیهای دستگاه را به حالت کارخانه بازنشانی کنند، درحالیکه دادههای شخصی دستنخورده باقی میماند. با انجام این کار، بخش فناوری اطلاعات ادعای مالکیت دستگاه را درحالحاضر و در آینده ازدست میدهد و نباید انتظار داشته باشد که دستگاه دوباره ثبت شود. برای بازنشانی کارخانهای دستگاه با حفظ مالکیت، از روشdevices.deleteاستفاده کنید.
اوت ۲۰۲۰
Android Management API
-
بهبودهای تجربه نمایه کاری در دستگاههای تحت مالکیت شرکت در پیشنمایش توسعهدهندگان نرمافزار Android 11 اعلام شد. Android Management API پشتیبانی از این بهبودها را برای دستگاههای دارای Android 8.0+ یا بالاتر اضافه میکند. اکنون شرکتها میتوانند دستگاههای دارای نمایه کاری را بهعنوان دستگاه تحت مالکیت شرکت تعیین کنند، که این امر امکان مدیریت نمایه کاری دستگاه، خطمشیهای استفاده شخصی، و برخی تنظیمات سراسری دستگاه را فراهم میکند، درحالیکه حریم خصوصی در نمایه شخصی همچنان حفظ میشود.
- برای دریافت نمای کلی سطح بالایی از بهبود تجربه نمایه کاری، به نمایه کاری: استاندارد جدید برای حریم خصوصی کارمندان مراجعه کنید.
- برای آشنایی با نحوه راهاندازی نمایه کاری در دستگاه تحت مالکیت شرکت، به دستگاههای تحت مالکیت شرکت برای استفاده کاری و شخصی مراجعه کنید.
- نمونه خطمشی برای دستگاه تحت مالکیت شرکت با نمایه کاری در دستگاههای دارای نمایه کاری دردسترس است.
blockScopeبهblockActionاضافه شد. ازblockScopeبرای مشخص کردن اینکه آیا کنش مسدود کردن برای کل دستگاه تحت مالکیت شرکت اعمال میشود یا فقط برای نمایه کاری آن استفاده کنید.
connectedWorkAndPersonalAppبهapplicationPolicyاضافه شد. از Android نسخه ۱۱، برخیاز برنامههای اصلی میتوانند در نمایه کاری و شخصی دستگاه متصل شوند. متصل کردن برنامه در نمایهها میتواند تجربه یکپارچهتری برای کاربران فراهم کند. برای مثال، با متصل کردن برنامه تقویم، کاربران میتوانند رویدادهای کاری و شخصیشان را باهم ببینند.برخیاز برنامهها (برای مثال، «جستجوی Google») ممکن است بهطور پیشفرض در دستگاهها متصل باشند. فهرست برنامههای متصل در دستگاه در تنظیمات > حریم خصوصی > برنامههای کاری و شخصی متصل دردسترس است.
از
connectedWorkAndPersonalAppبرای مجاز کردن یا مجاز نکردن برنامههای متصلشده استفاده کنید. اجازه دادن به برنامه برای اتصال بیننمایهای فقط به کاربر گزینه اتصال برنامه را میدهد. کاربران میتوانند هروقت خواستند اتصال برنامهها را قطع کنند.systemUpdateInfoبهdevicesاضافه شد تا اطلاعات مربوط به بهروزرسانیهای معلق سیستم را گزارش کند.
ژوئیه ۲۰۲۰
Android Device Policy
- [۲۳ ژوئیه] رفع اشکالات جزئی
ژوئن ۲۰۲۰
Android Device Policy
- [۱۷ ژوئن] رفع اشکالات جزئی.
مه ۲۰۲۰
Android Device Policy
- [۱۲ مه] رفع اشکالات جزئی.
آوریل ۲۰۲۰
Android Device Policy
- [۱۴ آوریل] رفع اشکالات جزئی.
مارس ۲۰۲۰
Android Device Policy
- [۱۶ مارس] رفع اشکالات جزئی.
فوریه ۲۰۲۰
Android Device Policy
- [۲۴ فوریه] رفع اشکالات جزئی.
ژانویه ۲۰۲۰
Android Device Policy
- [۱۵ ژانویه] رفع اشکالات جزئی.
دسامبر ۲۰۱۹
Android Management API
- خطمشی جدیدی برای مسدود کردن برنامههای غیرقابلاعتماد (برنامههایی از منابع ناشناخته)
دردسترس است. از
advancedSecurityOverrides.untrustedAppsPolicyبرای این کارها استفاده کنید:- نصب برنامههای غیرقابلاعتماد را در سراسر دستگاه (ازجمله نمایههای کاری) مسدود کنید.
- نصب برنامههای غیرقابلاعتماد را فقط در نمایه کاری مسدود کنید.
- اجازه دادن به برنامه غیرقابلاعتماد نصبشده در سراسر دستگاه.
- اکنون میتوان بااستفاده از
requirePasswordUnlock، دوره وقفه زمانی برای مجاز کردن روشهای قفل صفحه غیرقوی (مثل اثر انگشت و قفلگشایی با چهره) را در دستگاه یا نمایه کاری اعمال کرد. پساز منقضی شدن دوره وقفه، کاربر باید از روش اصالتسنجی قوی (گذرواژه، پین، الگو) برای باز کردن قفل دستگاه یا نمایه کاری استفاده کند. kioskCustomizationبرای پشتیبانی از توانایی فعال یا غیرفعال کردن ویژگیهای واسط کاربر سیستم زیر در دستگاههای حالت کیوسک اضافه شد:- کنشهای سراسری که از دکمه روشن/خاموش راهاندازی میشوند (به
powerButtonActionsمراجعه کنید). - اطلاعات و اعلانهای سیستم (
statusBarرا ببینید). - دکمههای صفحه اصلی و نمای کلی (
systemNavigationرا ببینید). - نوار وضعیت (
statusBarرا ببینید). - کادرهای گفتگوی خطا برای برنامههای ازکارافتاده یا غیرپاسخگو (
systemErrorWarningsرا ببینید).
- کنشهای سراسری که از دکمه روشن/خاموش راهاندازی میشوند (به
- خطمشی
freezePeriodاضافه شد تا از مسدود کردن بهروزرسانیهای سیستم بهصورت سالانه درطول دوره توقف مشخصشده پشتیبانی شود. - پارامتر جدیدی در
devices.deleteدردسترس است:wipeReasonMessageبه شما امکان میدهد پیام کوتاهی را برای نمایش به کاربر قبلاز پاک کردن نمایه کاری از دستگاه شخصی او مشخص کنید.
منسوخسازیها
installUnknownSourcesAllowed اکنون بهعنوان منسوخشده علامتگذاری شده است.
پشتیبانی از این خطمشی تا سهماهه دوم ۲۰۲۰ برای کاربرانی که
Android Management API را قبلاز ساعت ۲:۰۰ بعدازظهر به وقت گرینویچ در ۱۹ دسامبر ۲۰۱۹ فعال کردهاند ادامه خواهد داشت.
این خطمشی برای کاربرانی که میانای برنامهسازی کاربردی را پساز این تاریخ فعال کردهاند پشتیبانی نمیشود.
advancedSecurityOverrides.untrustedAppsPolicy جایگزین installUnknownSourcesAllowed میشود.
جدول زیر نگاشتی بین این دو خطمشی ارائه میدهد. توسعهدهندگان باید
راهکارهایشان را در اسرع وقت با خطمشی جدید بهروز کنند*.
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYتوجه: برای همه انواع دستگاهها (نمایههای کاری و کاملاً
مدیریتشده) اعمال میشود. چون دستگاههای کاملاً مدیریتشده نمایه شخصی ندارند،
برنامههای غیرقابلاعتماد در سراسر دستگاه مسدود میشوند. برای مسدود کردن برنامههای غیرقابلاعتماد
در کل دستگاهی که نمایه کاری دارد،
از |
untrustedAppsPolicy (DISALLOW_INSTALL)
اعمال نمیشود اگر untrustedAppsPolicy روی
UNTRUSTED_APPS_POLICY_UNSPECIFIED تنظیم شده باشد یا اگر خطمشی
نامشخص باقی مانده باشد. برای مسدود کردن برنامههای غیرقابلاعتماد در کل دستگاه، باید
خطمشی را صریحاً روی DISALLOW_INSTALL تنظیم کنید.
نوامبر ۲۰۱۹
Android Device Policy
- [۲۷ نوامبر] رفع اشکالات جزئی.
اکتبر ۲۰۱۹
Android Management API
- گزینههای جدید
IframeFeatureبه شما امکان میدهد مشخص کنید کدام ویژگیهای iframe مربوط به Google Play مدیریتشده در کنسول شما فعال/ غیرفعال شود.
Android Device Policy
- [۱۶ اکتبر] رفع اشکالهای جزئی و بهینهسازی عملکرد.
۴ سپتامبر ۲۰۱۹
ویژگیها
- منبع
policiesاکنون میتواند نسخههای پخش برنامه بسته (دستههای هدف برنامه بسته) را توزیع کند، که به سازمانها امکان میدهد نسخههای پیشانتشار برنامهها را آزمایش کنند. برای جزئیات، به توزیع برنامهها برای آزمایش بسته مراجعه کنید. permittedAccessibilityServicesبهpoliciesاضافه شد، که میتوان از آن برای موارد زیر استفاده کرد:- همه سرویسهای دسترسپذیری غیرسیستمی را در دستگاه غیرمجاز کند، یا
- فقط به برنامههای مشخصشده اجازه دسترسی به این سرویسها را بدهید.
۶ اوت ۲۰۱۹
ویژگیها
- Android Management API اکنون امنیت دستگاه را ارزیابی میکند و
یافتهها را در گزارشهای دستگاه
(زیر
securityPosture) گزارش میکند.securityPostureوضعیت امنیتی دستگاه (POSTURE_UNSPECIFIED،SECURE،AT_RISK، یاPOTENTIALLY_COMPROMISED) را که توسط SafetyNet و سایر بررسیها ارزیابی شده است، بههمراه جزئیات خطرات امنیتی شناساییشده برمیگرداند تا ازطریق کنسول مدیریتتان با مشتریان همرسانی کنید.برای فعال کردن این ویژگی برای دستگاه، مطمئن شوید خطمشی آن حداقل یک فیلد از
statusReportingSettingsفعال داشته باشد.
۲ ژوئیه ۲۰۱۹
ویژگیها
- برای تشخیص اینکه برنامهای از
launchAppدرsetupActionsراهاندازی شده است، فعالیتی که ابتدا بهعنوان بخشی از برنامه راهاندازی میشود اکنون حاوی هدف اضافی بولیcom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(تنظیمشده رویtrue) است. این هدف اضافی به شما امکان میدهد برنامهتان را براساس اینکه ازlaunchAppراهاندازی شده است یا توسط کاربر، سفارشیسازی کنید.
۳۱ مه ۲۰۱۹
نسخه تعمیر و نگهداری
- رفع اشکالهای جزئی و بهینهسازی عملکرد.
۷ مه ۲۰۱۹
ویژگیها
-
policyEnforcementRulesاضافه شد تا جایگزینcomplianceRulesشود، که منسوخ شده است. برای اطلاعات بیشتر، اعلان منسوخ شدن را در بالا ببینید. - میاناهای برنامهسازی کاربردی جدیدی برای ایجاد و ویرایش برنامههای وب اضافه شد. برای جزئیات بیشتر، پشتیبانی از برنامههای وب را ببینید.
تجربه کاربر
خطمشی دستگاه Android: نماد برنامه دیگر در دستگاهها نمایان نیست. کاربران همچنان میتوانند صفحه خطمشی را که قبلاً با نماد راهاندازی شده است مشاهده کنند:
- دستگاههای کاملاً مدیریتشده: تنظیمات > Google > خطمشی دستگاه
- دستگاههای دارای نمایه کاری: تنظیمات > Google > کار > خطمشی دستگاه
- همه دستگاهها: برنامه «فروشگاه Google Play» > Android Device Policy
۱۶ آوریل ۲۰۱۹
- Android Device Policy اکنون در کره جنوبی دردسترس است.
۲۱ مارس ۲۰۱۹
ویژگیها
- فراداده جدید، ازجمله شماره سریالهای جایگزین، به
devicesاضافه شد. - تعداد برنامههای دارای
installTypeREQUIRED_FOR_SETUPاکنون طبق خطمشی به پنج برنامه محدود شده است. این کار برای اطمینان از ارائه بهترین تجربه کاربری ممکن درطول آمادهسازی دستگاه و نمایه کاری انجام میشود.
۱۲ فوریه ۲۰۱۹
تجربه کاربر
- خطمشی دستگاه Android: پیامرسانی بهبودیافته عدم رعایت اضافه شد تا به کاربران کمک کند دستگاههایشان را به حالت رعایت برگردانند یا وقتی این کار ممکن نیست به آنها اطلاع دهد.
- خطمشی دستگاه Android: پساز ثبت شدن کد نامنویسی،
تجربه راهاندازی جدیدی کاربران را در مراحل لازم برای خطمشیشان راهنمایی میکند
تا پیکربندی دستگاه یا نمایه کاریشان را تکمیل کنند.
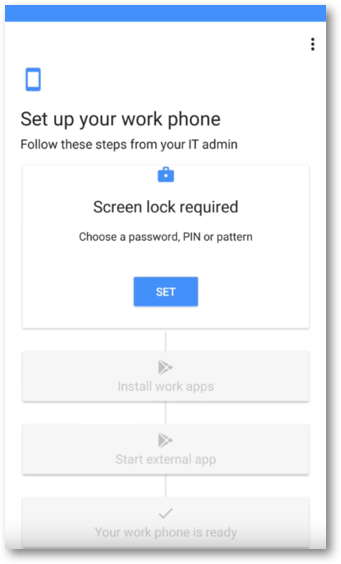
شکل ۱. تجربه راهاندازی گامبهگام.
ویژگیها
- فیلد جدید به
installTypeاضافه شد-
REQUIRED_FOR_SETUP: اگر درست باشد، برنامه باید قبلاز تکمیل راهاندازی دستگاه یا نمایه کاری نصب شود. توجه: اگر برنامه به هر دلیلی نصب نشود (مثلاً ناسازگاری، دردسترس نبودن در منطقه جغرافیایی، اتصال شبکه ضعیف)، راهاندازی تکمیل نخواهد شد.
-
SetupActionبهpoliciesاضافه شد. باSetupAction، میتوانید برنامهای را برای راهاندازی درطول راهاندازی مشخص کنید تا کاربر بتواند دستگاهش را بیشتر پیکربندی کند. برای جزئیات بیشتر، راهاندازی برنامه درطول راهاندازی را ببینید.- برای شرکتهایی که گزارشهای وضعیت را فعال کردهاند، اکنون گزارشهای دستگاه جدید بلافاصله پساز هر تلاش ناموفق برای باز کردن قفل دستگاه یا نمایه کاری صادر میشود.
منسوخسازیها
- در
policies،wifiConfigsLockdownEnabledمنسوخ شده است. شبکههای WiFi مشخصشده در خطمشی اکنون بهطور پیشفرض غیرقابلتغییر هستند. برای اینکه قابلتغییر شوند،wifiConfigDisabledرا روی false تنظیم کنید.
۱۰ دسامبر ۲۰۱۸
ویژگیها
- پشتیبانی از دستگاههای نمایه کاری به روش تدارک نشانی وب ورود به سیستم اضافه شد. مالکان دستگاههای دارای نمایه کاری اکنون میتوانند با اعتبارنامههای شرکتی خود وارد سیستم شوند تا آمادهسازی را تکمیل کنند.
تجربه کاربر
پشتیبانی از حالت تاریک در «خطمشی دستگاه Android» اضافه شد. حالت تیره یک زمینه نمایشگر است که در Android 9 Pie دردسترس است و میتوان آن را در تنظیمات > نمایشگر > پیشرفته > زمینه دستگاه > تیره فعال کرد.

شکل ۱. (چپ) حالت نمایش عادی (راست) حالت تاریک
۲ نوامبر ۲۰۱۸
ویژگیها
- روش ثبتنام جدیدی برای دستگاههای کاملاً مدیریتشده دردسترس است. این روش از نشانی وب ورود به سیستم استفاده میکند تا از کاربران بخواهد اطلاعات اعتباریشان را وارد کنند، و به شما امکان میدهد خطمشیای را اختصاص دهید و دستگاههای کاربران را براساس هویتشان آمادهسازی کنید.
- پشتیبانی از iframe پیکربندیهای مدیریتشده اضافه شد،
رابط کاربریای که میتوانید به کنسول خود اضافه کنید تا سرپرستان فناوری اطلاعات بتوانند پیکربندیهای مدیریتشده را تنظیم و ذخیره کنند. iframe برای هر پیکربندی ذخیرهشده، یک
mcmIdیکتا برمیگرداند که میتوانید آن را بهpoliciesاضافه کنید. passwordPoliciesوPasswordPolicyScopeبهpoliciesاضافه شد:passwordPoliciesالزامات گذرواژه را برای محدوده مشخصشده (دستگاه یا نمایه کاری) تنظیم میکند.- اگر
PasswordPolicyScopeمشخص نشده باشد، دامنه پیشفرض برای دستگاههای نمایه کاریSCOPE_PROFILEو برای دستگاههای کاملاً مدیریتشده یا اختصاصیSCOPE_DEVICEاست. passwordPoliciesبرpasswordRequirementsاولویت دارد اگرPasswordPolicyScopeنامشخص باشد (پیشفرض)، یاPasswordPolicyScopeروی همان گسترهpasswordRequirementsتنظیم شده باشد
۲۰ سپتامبر ۲۰۱۸
رفع اشکالها
- مشکلی که باعث میشد دستگاههای کیوسک پساز آمادهسازی برای زیرمجموعهای از پیکربندیهای خطمشی بهاشتباه ناسازگار نشان داده شوند برطرف شد
۲۸ اوت ۲۰۱۸
ویژگیها
بهروزرسانیهایی برای پشتیبانی از آمادهسازی و مدیریت نمایه کاری و دستگاه کاملاً مدیریتشده:
- روشهای تدارک جدیدی برای نمایههای کاری دردسترس است:
- پیوند کد ثبتنام را دراختیار کاربران قرار دهید.
- به تنظیمات > Google > راهاندازی نمایه کاری بروید.
- فیلدهای جدیدی به
enrollmentTokensاضافه شد.oneTimeOnly: اگر درست باشد، پساز اولین استفاده از کد ثبتنام، این کد منقضی خواهد شد.userAccountIdentifier: حساب Google Play مدیریتشده خاصی را شناسایی میکند.- اگر مشخص نشده باشد: هر بار که دستگاهی با این کد ثبتنام میشود، میانای برنامهسازی کاربردی بیصدا حساب جدیدی ایجاد میکند.
- اگر مشخص شده باشد: هربار که دستگاهی با این توکن ثبتنام میشود، میانای برنامهسازی کاربردی از حساب مشخصشده استفاده میکند. میتوانید حساب یکسانی را در چندین توکن مشخص کنید. برای اطلاعات بیشتر، مشخص کردن کاربر را ببینید.
managementMode(فقط خواندنی) بهdevicesاضافه شد.- دستگاههای دارای نمایه کاری:
managementModeرویPROFILE_OWNERتنظیم شده است. - دستگاههای اختصاصیافته و دستگاههای کاملاً مدیریتشده:
managementModeرویDEVICE_OWNERتنظیم شده است.
- دستگاههای دارای نمایه کاری:
بهروزرسانیهای منبع policies برای بهبود قابلیتهای مدیریت برنامه:
- فیلد جدید
playStoreModeاضافه شد.WHITELIST(پیشفرض): فقط برنامههای اضافهشده به خطمشی در نمایه کاری یا دستگاه مدیریتشده دردسترس هستند. هر برنامهای که در خطمشی نباشد دردسترس نیست و اگر قبلاً نصب شده باشد، حذف نصب میشود.BLACKLIST: برنامههای اضافهشده به خطمشی دردسترس نیستند. همه برنامههای دیگر فهرستشده در Google Play دردسترس هستند.
BLOCKEDبهعنوان گزینه InstallType اضافه شد که برنامه را برای نصب غیرقابلدسترس میکند. اگر برنامه ازقبل نصب شده باشد، حذف نصب خواهد شد.- میتوانید از installType
BLOCKEDهمراه باplayStoreModeBLACKLISTاستفاده کنید تا از نصب برنامههای خاص در دستگاه مدیریتشده یا نمایه کاری جلوگیری کنید.
- میتوانید از installType
تجربه کاربر
- تنظیمات Android Device Policy بهروز شد تا با تنظیمات دستگاه مطابقت داشته باشد.
۱۲ ژوئیه ۲۰۱۸
تجربه کاربر
- صفحههای وضعیت و جزئیات دستگاه در «خطمشی دستگاه Android» در یک صفحه ادغام شد.
- سازگاری واسط کاربر راهاندازی با دستیار راهاندازی Android بهبود یافته است.
ویژگیها
- PermissionGrants در سطح خطمشی اضافه شد. اکنون میتوانید
اجازههای زمان اجرا را در چهار سطح کنترل کنید:
- سراسری، در همه برنامهها: defaultPermissionPolicy را در سطح خطمشی تنظیم کنید.
- برای هر اجازه، در همه برنامهها: permissionGrant را در سطح خطمشی تنظیم کنید.
- برای هر برنامه، در همه اجازهها: defaultPermissionPolicy را در ApplicationPolicy تنظیم کنید.
- برای هر برنامه، برای هر اجازه: permissionGrant را در ApplicationPolicy تنظیم کنید.
- WipeDataFlag جدید هنگام بازنشانی کارخانهای دستگاه به شما امکان میدهد:
WIPE_EXTERNAL_STORAGE: پاک کردن فضای ذخیرهسازی خارجی دستگاه (مثلاً کارتهای SD).PRESERVE_RESET_PROTECTION_DATA: حفظ دادههای محافظت پساز بازنشانی کارخانهای در دستگاه. این پرچم تضمین میکند که فقط کاربر مجاز میتواند دستگاه را بازیابی کند، مثلاً اگر دستگاه گم شده باشد. توجه: این ویژگی را فقط درصورتی فعال کنید کهfrpAdminEmails[]را در خطمشی تنظیم کرده باشید.
رفع اشکالها
- مشکل Android Device Policy که هنگام بهروزرسانی در پیشزمینه از حالت قفل وظایف خارج میشد برطرف شد.
۲۵ مه ۲۰۱۸
تجربه کاربر
- بهجای پنهان کردن برنامههای غیرفعالشده از راهانداز، دستگاههای Android نسخه ۷.۰ و بالاتر
اکنون نمادهای برنامههای غیرفعالشده را بهرنگ خاکستری نمایش میدهند:

ویژگیها
policiesبهروز شد تا از قابلیتهای مدیریت گواهینامه زیر پشتیبانی کند:- اعطای خودکار دسترسی به گواهی به برنامهها.
- واگذاری همه ویژگیهای مدیریت گواهینامه که
«خطمشی دستگاه Android» از آنها پشتیبانی میکند به برنامهای دیگر (
CERT_INSTALLرا ببینید).
- اکنون میتوان برنامهها را بهطور جداگانه در ApplicationPolicy غیرفعال کرد (
disabledرویtrueتنظیم میشود)، مستقل از قوانین رعایت مقررات. - اکنون امکان غیرفعال کردن برنامههای سیستم وجود دارد.
- گزارشهای برنامه به
devicesاضافه شد. برای هر برنامه تحتمدیریت نصبشده در دستگاه، این گزارش نام بسته، نسخه، منبع نصب، و اطلاعات دقیق دیگری را درباره برنامه برمیگرداند. برای فعال کردن،applicationReportsEnabledرا رویtrueدر خطمشی دستگاه تنظیم کنید. -
enterprisesبهروز شد تا شرایط خدمات را دربرگیرد. شرایط خدمات شرکت درطول آمادهسازی در دستگاهها نمایش داده میشود.
رفع اشکالها
- جریان تدارک بهروز شد تا دسترسی به تنظیمات غیرفعال شود، بهجز زمانی که دسترسی برای تکمیل راهاندازی لازم باشد (مثلاً ایجاد گذرنویسه).
۳ آوریل ۲۰۱۸
تجربه کاربر
- طراحی Android Device Policy و جریان آمادهسازی دستگاه را برای بهبود تجربه کلی کاربر بهروز کردیم.
ویژگیها
- پشتیبانی از راهاندازی مستقیم اضافه شده است که به شما امکان میدهد دستگاههای Android 7.0 و بالاتر را که از زمان آخرین راهاندازی مجدد قفلشان باز نشده است از راه دور پاکسازی کنید.
- تنظیم حالت مکان به منبع
policiesاضافه شد که به شما امکان میدهد حالت دقت مکان را در دستگاه تحتمدیریت پیکربندی کنید. - فیلد پاسخ خطا به منبع
Commandاضافه شد.
رفع اشکالها
- عملکرد آمادهسازی بهبود یافته است.
- اکنون گزارشهای مطابقت بلافاصله پساز آمادهسازی دستگاه تولید میشود. برای پیکربندی سازمانی برای دریافت گزارشهای رعایت استانداردها، به دریافت اعلانهای جزئیات عدم رعایت استانداردها مراجعه کنید.
مشکلات شناختهشده
- «تنظیمات قفل صفحه» در دستگاههای LG با Android نسخه ۸.۰ و بالاتر (مثلاً LG V30) که توسط Android Device Policy مدیریت میشوند ازکار میافتد.
۱۴ فوریه ۲۰۱۸
تجربه کاربر
- نوشتار اعتبارسنجی برای فیلد «کد» بهروز شد، که اگر کاربر انتخاب کند رمزینه پاسخسریع را بهصورت دستی برای ثبت دستگاه وارد کند، نمایش داده میشود.
ویژگیها
- اکنون میتوانید خطمشیای تنظیم کنید که اگر برنامههای نصب اجباریشده با حداقل نسخه مشخصشده برنامه مطابقت نداشته باشند، بهروزرسانی خودکار آنها را راهاندازی کند. در
ApplicationPolicy:
- تنظیم کردن
installTypeرویFORCE_INSTALLED minimumVersionCodeرا مشخص کنید.
- تنظیم کردن
- منبع دستگاهها با فیلدهای جدیدی بهروزرسانی شده است که حاوی اطلاعاتی است که ممکن است برای سرپرستان فناوری اطلاعات مفید باشد، مانند نام شرکت مخابراتی دستگاه (برای جزئیات بیشتر، به NetworkInfo مراجعه کنید)، اینکه آیا دستگاه رمزگذاری شده است یا نه، و اینکه آیا «تأیید برنامهها» فعال است یا نه (برای جزئیات بیشتر، به DeviceSettings مراجعه کنید).
رفع اشکالها
- فرمانهای
RESET_PASSWORDوLOCKاکنون با دستگاههای Android 8.0 Oreo کار میکنند. - مشکل DeviceSettings که پر نمیشد برطرف شد.
- مشکل مربوط به رسیدگی به خطمشی
stayOnPluggedModesبرطرف شد.
۱۲ دسامبر ۲۰۱۷
ویژگیها
- «خطمشی دستگاه Android» اکنون از راهانداز کیوسک پایه پشتیبانی میکند که میتوان آن را ازطریق خطمشی فعال کرد. راهانداز دستگاه را به مجموعهای از برنامههای ازپیش تعریفشده محدود میکند و دسترسی کاربر به تنظیمات دستگاه را مسدود میکند. برنامههای مشخصشده در یک صفحه بهترتیب حروف الفبا نشان داده میشوند. برای گزارش کردن اشکال یا درخواست ویژگی، روی نماد بازخورد در راهانداز ضربه بزنید.
- راهاندازی دستگاه با منطق تکرار مجدد جدید بهروز شد. اگر دستگاهی درطول راهاندازی بازراهاندازی شود، فرایند تدارک از جایی که متوقف شده بود ادامه مییابد.
- خطمشیهای جدید زیر اکنون دردسترس است. برای جزئیات کامل،
مرجع
میانای برنامهسازی کاربردی را ببینید:
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - کیت توسعه نرمافزار هدف Android Device Policy به Android 8.0 Oreo بهروزرسانی شد.
رفع اشکالها
- اکنون اگر اتصال در زمان راهاندازی برقرار نشود، میتوان از نمایش انتخابگر شبکه رد شد. برای فعال کردن انتخابگر شبکه در راهاندازی، از خطمشی
networkEscapeHatchEnabledاستفاده کنید.